



6 phương pháp tốt nhất để giữ an toàn cho hệ thống Linux
Nếu gần đây bạn đã nghe nói đến việc Linux không nhiễm vi-rút, thì bài viết này sẽ giải thích mọi thứ để giúp bạn khám phá sự thật. Và sự thật là phần mềm độc hại nguy hiểm vẫn có thể xâm nhập hệ thống Linux. Nhưng nói chung Linux không yêu cầu phần mềm chống vi-rút. Tại sao bạn không nhất thiết phải có phần mềm chống vi-rút trên đó và đâu là các phương pháp hay nhất để giữ an toàn cho hệ thống sau khi mua VPS Linux. Hãy cùng theo dõi dưới đây.
Tại sao Linux không nhiễm vi-rút?
Mặc dù Linux cung cấp nhiều khả năng chống vi-rút hơn các hệ điều hành khác, bao gồm cả Windows, nhưng không phải lúc nào Linux cũng có khả năng chống lây nhiễm. Linux cũng nổi tiếng là một hệ điều hành mã nguồn mở và an toàn. Cách thức phần mềm được cài đặt và phân phối là một trong những yếu tố chính ảnh hưởng đến mức độ an toàn của các hệ thống Linux. Package management là các kho phần mềm tập trung, được quản lý chặt chẽ và giám sát bảo mật, được các hệ thống Linux sử dụng. Điều này giúp đảm bảo rằng phần mềm được cài đặt trên hệ thống Linux đáng tin cậy và không có phần mềm độc hại.
Các yếu tố chính giúp Linux miễn nhiễm tối đa với vi-rút và phần mềm độc hại
Cho đến giờ, bạn đã nhận thấy rằng việc Linux không bị nhiễm vi-rút là không hoàn toàn chính xác. Nhưng sự thật là Linux có một số tính năng bảo mật vốn có, khi so sánh với các hệ điều hành khác như Windows, khiến nó ít bị lây nhiễm hơn. Bây giờ, hãy xem những yếu tố này là gì:
1. Sự khác biệt giữa Quản trị viên và Tài khoản người dùng
Giống như các hệ thống Unix, trong trường hợp không chắc chắn là vi-rút ảnh hưởng đến hệ thống Linux, sẽ rất khó để vi-rút lây lan khắp toàn bộ hệ thống. Trong trường hợp này chỉ tài khoản người dùng mới có thể bị ảnh hưởng. Tuy nhiên, mọi thứ yêu cầu quyền quản trị viên sẽ không bị ảnh hưởng.
2. Cộng đồng hỗ trợ lớn
Tất cả các hệ điều hành đều có lỗi và những kẻ tấn công mạng sử dụng những lỗi này để nhắm mục tiêu vào các hệ thống cụ thể. Bất kỳ tin tặc nào cũng có thể nhanh chóng và dễ dàng lợi dụng một vấn đề chưa được khắc phục. Các hệ điều hành khác đôi khi cũng giải quyết các lỗi hệ thống của họ, nhưng có ít lập trình viên tìm kiếm các vấn đề này hơn đáng kể so với cộng đồng Linux.
Do tính chất nguồn mở của nó, Linux có thể truy cập được đối với tất cả các lập trình viên và tin tặc. Một email ngắn gọn gửi cho các nhà phát triển sẽ giải quyết mọi vấn đề mà một lập trình viên phát hiện và sẽ cho phép họ tiếp tục làm việc với dự án. Cộng đồng Linux rất quan trọng để đảm bảo hệ điều hành được an toàn.
Sự ưa chuộng của hệ thống Linux đã tạo nên một cộng đồng hỗ trợ lớn
3. Hệ thống quản lý gói Linux
Vì Windows sử dụng các tệp nhị phân để cài đặt ứng dụng nên nhiều kẻ viết vi-rút sử dụng kỹ thuật ứng dụng này khi lây nhiễm hệ thống Windows. Không có nhiều ứng dụng Windows Store có khả năng bị nhiễm phần mềm độc hại, phần mềm tống tiền hoặc phần mềm gián điệp. Người dùng Linux cài đặt phần mềm khác nhau trên PC của họ. Trình quản lý gói và kho lưu trữ phần mềm trong hệ thống Linux đóng vai trò là cơ chế phân phối chính cho tất cả phân phối khác.
Kho lưu trữ phần mềm là kho lưu trữ mà các gói phần mềm có thể được tìm nạp và cài đặt từ đó, trong khi trình quản lý gói là chương trình được sử dụng để cài đặt các ứng dụng mới trên Linux. Cài đặt chương trình trên Linux an toàn hơn đáng kể so với cài đặt chúng trên Windows vì các bản phân phối Linux chỉ cho phép sử dụng phần mềm đã được xác thực cá nhân.
=>> Đọc thêm: Cách cài đặt và sử dụng Screen trong Linux
4. Nhóm mục tiêu nhỏ
Vì việc tạo ra một loại vi-rút tốn rất nhiều công sức nên hầu hết những người xây dựng vi-rút đều chọn nhắm mục tiêu đến càng nhiều người dùng càng tốt. Nhắm mục tiêu vào một nhóm người dùng nhỏ như vậy không phải lúc nào cũng nằm trong chương trình của bất kỳ tin tặc nào vì thị phần máy tính để bàn của Linux chỉ là hai đến ba phần trăm. Phần lớn người dùng Linux là những người mê máy tính, khiến tin tặc rất khó lừa được những người hiểu biết như vậy.
5. Quyền của người dùng và công nghệ bảo mật
Như bạn có thể biết, theo mặc định, các hệ thống Linux chạy với các quyền hạn chế của người dùng. Điều này khiến phần mềm độc hại khó hoạt động và sinh sôi nảy nở hơn. Linux cung cấp một môi trường nhiều người dùng và mỗi người dùng có quyền truy cập vào một nhóm đặc quyền nhất định. Chẳng hạn, để ngăn phần mềm độc hại được cài đặt mà người dùng không biết, người dùng phải có khả năng quản trị để cài đặt phần mềm. Theo cách này, khi người dùng nhiễm vi-rút, thường chỉ các tệp mà người dùng có thể truy cập bị tổn hại. Phần còn lại của các tập tin sẽ không thay đổi.
Ngoài ra, các quyền và sandbox được giới thiệu bởi các định dạng ứng dụng mới như Flatpak và Snap, hạn chế những ứng dụng có quyền truy cập. Việc khai thác máy chủ hiển thị Wayland mới sẽ khó khăn hơn vì nó có thể ngăn các ứng dụng chụp ảnh màn hình hoặc ghi lại màn hình.
6. Mã nguồn mở cho mọi người
Bản chất mã nguồn mở của Linux cũng bảo vệ nó khỏi virus. Giống như phần lớn phần mềm mã nguồn mở, Linux luôn được cộng đồng các nhà phát triển tối ưu hóa và cải thiện. Nó không phải là một hệ điều hành được tiếp thị hoặc cấp phép sử dụng trong thương mại, mà hệ thống Linux là miễn phí. Ngoài ra, nó được cập nhật liên tục do tính chất mã nguồn mở của nó. Các nhà phát triển sẽ vá các lỗ hổng ngay khi chúng được xác định.
Bản chất mã nguồn mở giúp bảo vệ hệ thống khỏi virus
6 phương pháp tốt nhất để giữ an toàn cho hệ thống Linux
Bây giờ bạn đã biết hệ thống Linux không hoàn toàn miễn nhiễm với vi-rút, do đó cần biết cách giữ an toàn cho hệ thống Linux của mình nếu bạn không muốn cài đặt phần mềm chống vi-rút. Dưới đây là những cách được sử dụng nhiều nhất để giữ an toàn khi sử dụng Linux mà không cần bất kỳ phần mềm chống vi-rút nào:
1. Luôn cập nhật hệ thống Linux của bạn
Một trong những điều quan trọng nhất bạn có thể làm để duy trì tính bảo mật cho hệ thống của mình là cập nhật hệ thống thường xuyên với các bản vá bảo mật mới nhất. Thật đơn giản để cập nhật các hệ thống Linux vì chúng thường xuyên cung cấp các bản cập nhật tự động. Một hệ thống phải luôn chạy phiên bản mới nhất của phần mềm. Ngoài việc cung cấp cho khách hàng các tùy chọn bổ sung, phần mềm sửa đổi còn giải quyết các sự cố và lỗi. Ngoài ra, hãy đảm bảo phần mềm bạn đang cài đặt trên hệ thống Linux của mình đến từ các nguồn đáng tin cậy.
2. Bật tường lửa dựa trên Linux
Bạn nên sử dụng tường lửa để ngăn chặn lưu lượng truy cập trái phép. Dựa trên các quy tắc được thiết lập trước, tường lửa có thể được sử dụng để chặn cả lưu lượng truy cập mạng vào và ra. Bằng cách này, bạn có thể ngăn phần mềm độc hại xâm nhập hoặc rời khỏi máy của mình.
=>> Đọc thêm: Cách cài đặt và thiết lập tường lửa UFW trên Debian 11
3. Chỉ chia sẻ quyền root với quản trị viên đáng tin cậy
Theo mặc định, các hệ thống Linux chạy với các quyền hạn chế của người dùng, điều này khiến phần mềm độc hại khó hoạt động và phát triển hơn. Chạy với tư cách người dùng thông thường bất cứ khi nào có thể thay vì người dùng root, người có tất cả các quyền quản trị.
4. Sử dụng mật khẩu mạnh
Để hoàn toàn an toàn, bạn nên sử dụng mật khẩu mạnh, thỉnh thoảng thay đổi mật khẩu và thực hiện sao lưu thường xuyên.
Bất kì hệ thống nào cũng cần một mật khẩu mạnh
5. Chỉ cài đặt phần mềm từ các nguồn đáng tin cậy
Một hệ thống quản lý gói được sử dụng bởi các hệ thống Linux để phân phối và cài đặt phần mềm. Để đảm bảo rằng phần mềm đáng tin cậy và không có phần mềm độc hại, hệ thống này được kiểm tra và kiểm soát tỉ mỉ. Tránh tải xuống và cài đặt phần mềm từ các nguồn không đáng tin cậy, luôn sử dụng các nguồn đáng tin cậy.
6. Chỉ chạy các lệnh Linux hợp lệ
Điều quan trọng là không chạy các lệnh Linux mà bạn không tin tưởng. Hãy tự hỏi bản thân xem bạn có thể tin tưởng vào nguồn trước khi sao chép và dán lệnh mà bạn đã đọc ở đâu đó vào thiết bị đầu cuối hay không. Nếu bạn cần trợ giúp, chỉ cần kiểm tra xem chúng có phải là một trong những lệnh nguy hiểm của Linux mà bạn nên tránh không.
Quá trình phát triển của Linux là mở và minh bạch, đồng thời nó được tạo ra với tính bảo mật cao. Điều này giúp các chuyên gia bảo mật dễ dàng xác định và giải quyết các lỗi hệ điều hành. Các hệ thống Linux có thể bị lây nhiễm ngay cả khi chúng cung cấp khả năng bảo vệ chống vi-rút tốt hơn nhiều hệ điều hành khác. Chia sẻ thêm tại phần bình luận nếu bạn biết thêm các yếu tố khác để giữ an toàn cho hệ thống Linux. Cảm ơn đã theo dõi bài viết!

Mọi người cũng xem
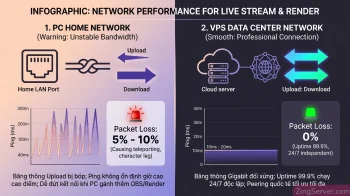
Cách setup VPS treo game server: Tự mở máy chủ Palworld & GTA V FiveM cực mượt (2026)
Anh em nào từng tự host server game trên chính chiếc PC cá nhân chắc chắn đã nếm trải những rủi ro chí mạng: Máy tính phải bật hoạt động 24/7, quạt tản nhiệt rú ầm ĩ khiến nhiệt độ phòng hầm hập, và hóa đơn tiền điện cuối tháng thì tăng phi mã. Đang […]
Hướng dẫn systemctl: Sửa lỗi VPS bằng Start, Stop, Restart dịch vụ
Đây là bài hướng dẫn systemctl toàn diện giúp bạn “hành động” và “sửa chữa” VPS Linux của mình. Khi VPS của bạn “sập”, journalctl giúp bạn tìm ra ai là thủ phạm. Nhưng systemctl mới là công cụ thực thi. Ở bài viết trước về cách dùng journalctl để xem log, chúng ta đã […]
Đánh giá lỗ hổng bảo mật trên VPS Linux
Trong bối cảnh các mối đe dọa an ninh mạng ngày càng tinh vi, việc bảo vệ máy chủ ảo VPS Linux của bạn trở nên quan trọng hơn bao giờ hết. Một trong những biện pháp chủ động và hiệu quả nhất để đảm bảo an toàn cho VPS là thực hiện đánh giá […]
8 lệnh tốt nhất để xem tệp trong Linux
Trong Linux nội dung của các tệp có thể được xem từ thiết bị đầu cuối và GUI – Giao diện đồ họa người dùng (nếu được phân phối hỗ trợ). Các lệnh khác nhau, chẳng hạn như cat, nano và gedit, cho phép bạn xem nội dung của tệp. Điều này hiệu quả và tiết kiệm thời gian hơn so với việc người dùng không phải điều hướng đến thư mục để mở tệp và xem nội dung của nó. Blog về Linux này sẽ đề cập đến 8 cách tốt nhất để xem tệp trong Linux bằng các tiện ích dòng lệnh.
Cách phân bổ thêm RAM cho Minecraft
Bộ nhớ truy cập ngẫu nhiên hay RAM là loại bộ nhớ máy tính lưu trữ dữ liệu tạm thời trong khi máy tính đang chạy. Nó cho phép máy tính truy cập và thao tác dữ liệu nhanh chóng, khiến nó trở nên cần thiết để chạy các chương trình phần mềm, bao gồm cả các trò chơi như Minecraft. Khi chơi Minecraft, dung lượng RAM cần thiết có thể thay đổi tùy thuộc vào một số yếu tố, chẳng hạn như quy mô của thế giới được tạo, số lượng người chơi trên máy chủ và số lượng mod hoặc nội dung tùy chỉnh đang được sử dụng. Trong nhiều trường hợp, hiệu suất tăng là do thiếu RAM. Nên hôm nay chúng ta sẽ tìm hiểu cách dành ra RAM cho Minecraft để khắc phục những trường hợp khó chịu này. Có nhiều loại phân bổ RAM khác nhau. Đôi khi không phải RAM của người dùng cuối không đủ và cản trở trải nghiệm mượt mà, mà thay vào đó lỗi là do thiếu RAM máy chủ. RAM Minecraft là một thành phần quan trọng đóng vai trò quyết định đến hiệu suất của trò chơi. Bằng cách hiểu các yêu cầu về RAM của Minecraft và cách phân bổ nhiều RAM hơn cho Minecraft, người chơi có thể cải thiện trải nghiệm chơi trò chơi của mình và tận hưởng Minecraft một cách trọn vẹn nhất.
Di chuyển một trang web WordPress từ localhost sang VPS Ubuntu
WordPress là một hệ thống quản lý nội dung khi các nhà phát triển thông minh bắt đầu tạo các plugin và chủ đề mà chúng ta có thể sử dụng để tạo bất kỳ loại trang web nào bằng nó. Lần đầu tiên WordPress được biết đến là có khả năng tạo và quản lý blog một cách dễ dàng. Nhưng chúng ta có thể thấy ngày nay sự phát triển của thương mại điện tử trên WordPress, mọi người cũng đang tạo các trang web kinh doanh hoặc công ty trên WordPress. Tuy nhiên, tất cả các nhà phát triển đều phát triển một trang web cục bộ trên máy tính, sau đó họ phải di chuyển một trang WordPress từ localhost (hay webserver) sang VPS. Bài viết này sẽ cung cấp cho bạn cái nhìn tổng quát về cách di chuyển một trang web WordPress từ localhost sang VPS Ubuntu.


