



Thiết lập WAF trên VPS: Chặn đứng PHP2Shell và React RCE
Đang yên đang lành, rạng sáng cuối tuần, hệ thống monitor của bạn bỗng báo đỏ rực. Hàng loạt process PHP-FPM spawn mất kiểm soát, CPU máy chủ chạm đỉnh 100%. Bạn vội vàng SSH vào kiểm tra (trong trường hợp server quá tải không thể truy cập, bạn có thể tham khảo hướng dẫn cách sửa lỗi VPS Linux mất kết nối từ tầng Kernel) và nhận ra hạ tầng đang bị dội bom bởi các luồng request multipart/form-data và các HTTP header dị thường. Đó là viễn cảnh mà hàng ngàn developer và sysadmin vừa trải qua khi chuỗi lỗ hổng pre-auth RCE liên quan đến PHP2Shell và React2Shell bị đưa ra ánh sáng.
Nâng cấp lõi PHP hay React ngay trong đêm? Nghe qua thì đơn giản trên lý thuyết, nhưng với các hệ thống legacy đang gánh vác doanh thu lớn, một lệnh apt upgrade hoặc npm update vội vàng có thể làm gãy toàn bộ dependencies, khiến ứng dụng chết lâm sàng. Đứng trước rủi ro bị chiếm quyền điều khiển server mà không thể can thiệp sâu vào codebase ngay lập tức, chúng ta cần một lá chắn thép ở tầng mạng. Triển khai cấu hình WAF trên VPS đóng vai trò như một lớp băng gạc khẩn cấp, giúp hệ thống cầm máu và chặn đứng mã độc ngay từ cửa ngõ.
Ác mộng RCE: Khi hệ thống legacy đối mặt PHP2Shell và Server Functions
Trước khi bắt tay vào gõ lệnh cấu hình, một kỹ sư hệ thống cần hiểu rõ bản chất của payload độc hại. Nếu không nắm được nguyên lý khai thác, các quy tắc WAF bạn viết ra sẽ dễ dàng bị kẻ tấn công vượt mặt (bypass).
Sự thật về PHP2Shell (CVE-2026-109618/109619)
Nhiều quản trị viên lầm tưởng PHP2Shell là lỗi do mã nguồn WordPress hay Drupal. Thực tế, đây là bộ đôi lỗ hổng RCE cực kỳ nghiêm trọng tác động trực tiếp vào trình thực thi lõi PHP (PHP runtime engine).
- CVE-2026-109618 (Memory Corruption qua OOM): Lỗ hổng này kích hoạt khi một request tải lên tiêu tốn bộ nhớ chạm ngưỡng
memory_limittrong giai đoạn thiết lập ban đầu (lúc máy chủ parse dữ liệumultipart/form-datatheo chuẩn RFC 1867). Sự cố cạn kiệt bộ nhớ làm gián đoạn tiến trình. Cấu trúc ngôn ngữ C của PHP Core sử dụng cơ chế tua ngược ngăn xếp để đóng request, vô tình bỏ qua các bước dọn dẹp biến. Hậu quả là các vùng nhớ nội bộ bị hỏng. Khi hệ thống duyệt qua các vùng này, hacker có thể cướp quyền điều khiển thực thi. - CVE-2026-109619 (Use-After-Free): Lỗi xuất phát từ việc trạng thái toàn cục của request trước (như biến theo dõi tiến trình upload) vẫn tồn tại và trỏ tới vùng nhớ đã bị giải phóng. Việc hacker thao túng vùng nhớ rác này dẫn đến hỏng bộ nhớ OPcache, mở đường cho thực thi mã từ xa.
Điểm hiểm hóc ở đây là mọi hành vi khai thác diễn ra ở pha khởi tạo request (pre-RINIT) tức là trước khi bất kỳ đoạn mã PHP nào của CMS được nạp. Do đó, mã nguồn ứng dụng của bạn có viết tối ưu đến đâu, server vẫn bị hạ gục vì điểm yếu nằm ở tầng runtime C bên dưới.
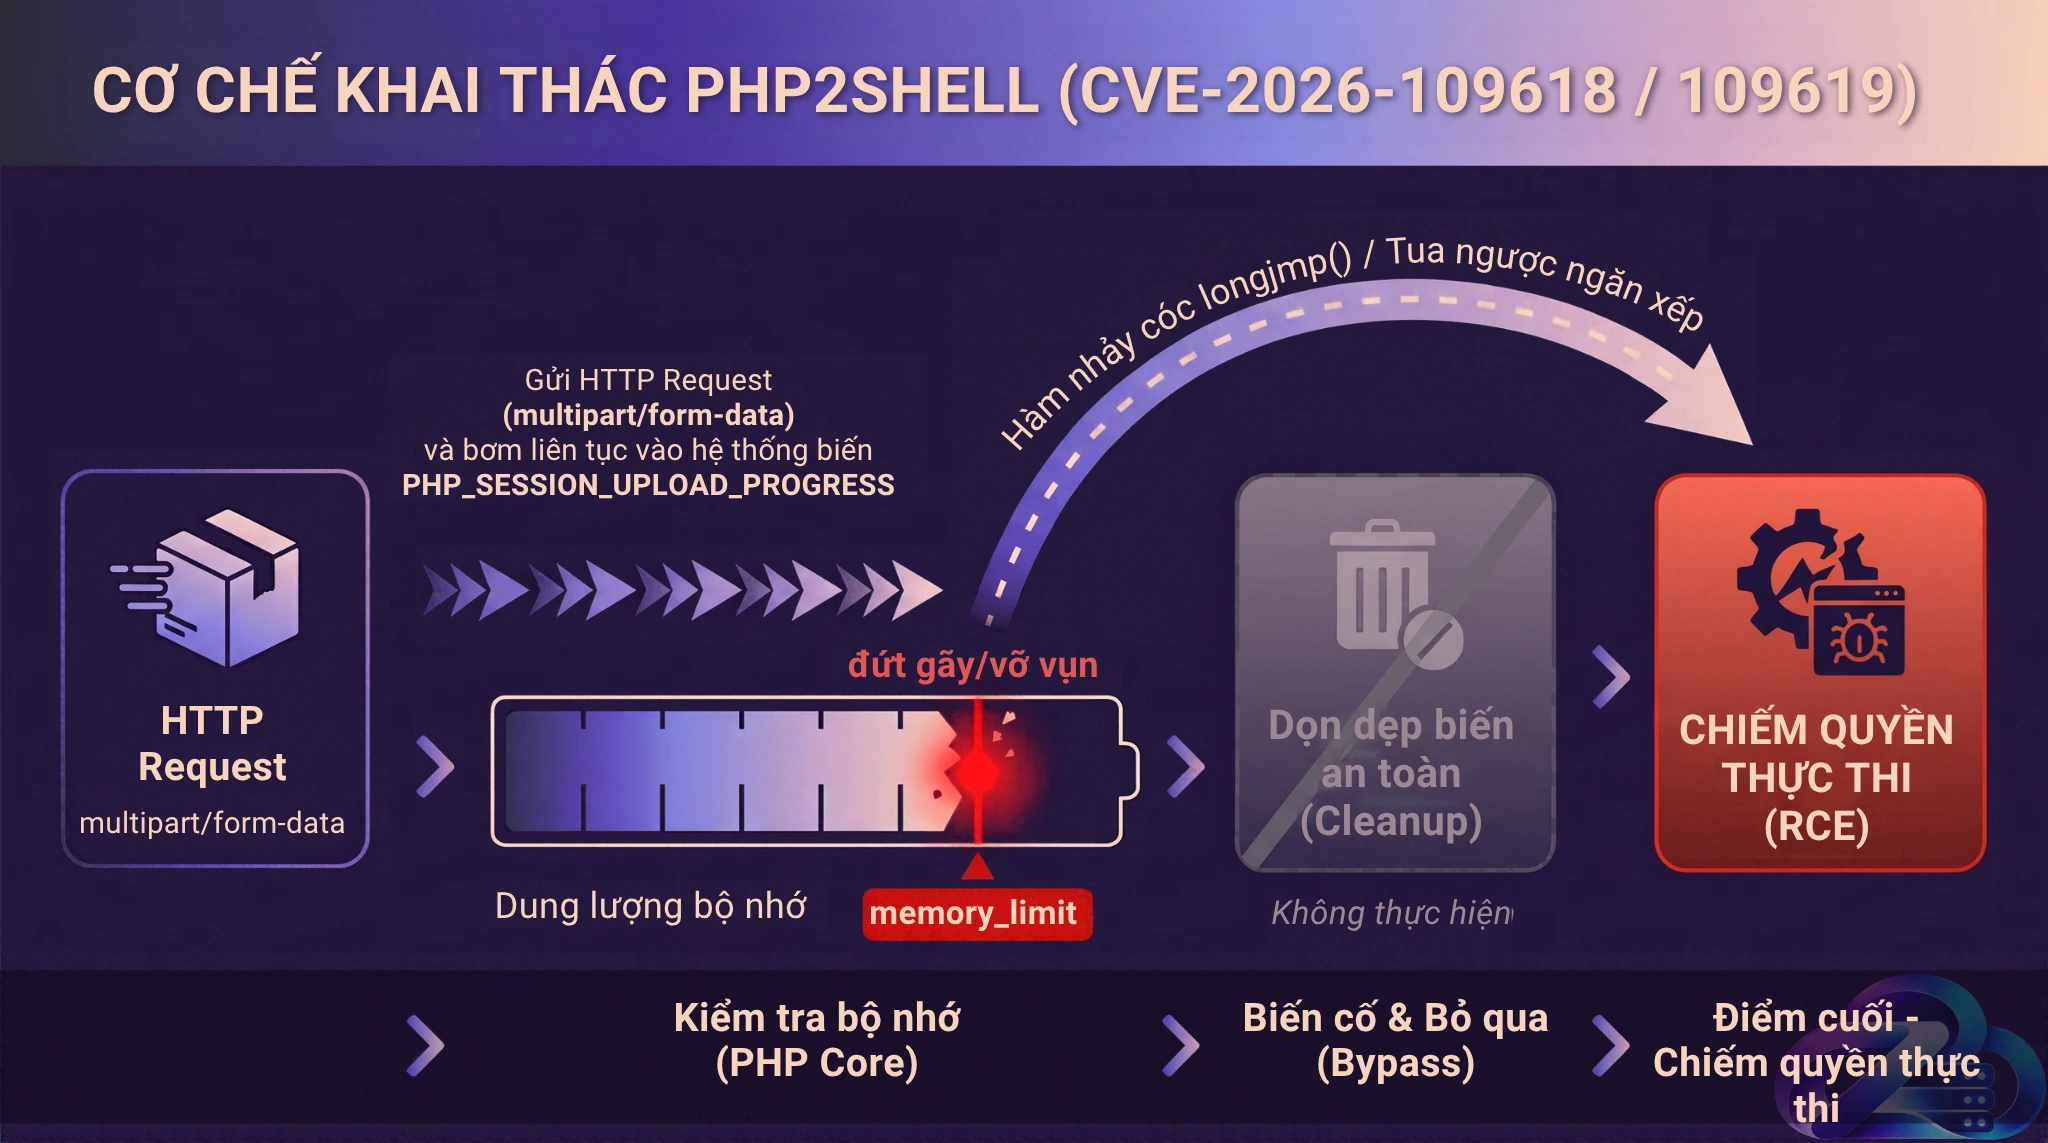
Sơ đồ minh họa quá trình Memory Corruption trong PHP Core khi xử lý multipart/form-data trước khi chạm đến ứng dụng.
React RSC RCE: Payload ẩn trong Next-Action và bài toán nâng cấp
Đối trọng với hệ sinh thái PHP, thế giới JavaScript cũng lao đao bởi chuỗi lỗ hổng React2Shell (bao gồm CVE-2025-55182, 55183, 55184 và 67779). Lỗi này xuất phát từ cơ chế giải tuần tự hóa (unsafe deserialization) trong thư viện xử lý giao thức RSC Flight khi nhận payload gửi đến React Server Function.
Kẻ tấn công lợi dụng điểm yếu bằng cách chèn các chuỗi serialized để duyệt chuỗi prototype, một kịch bản có nhiều điểm tương đồng với các giải pháp cấu hình Nginx Reverse Proxy chặn RCE Next.js từng được cảnh báo trước đây. Khi Next.js hoặc React xử lý các tham số này, hệ thống vô tình biến các object độc hại thành những lời gọi hàm tự động. Mã độc chèn vào sẽ thực thi trên tiến trình Node.js mà không cần bất kỳ bước xác thực nào.
Để vá triệt để chuỗi lỗ hổng này, người quản trị bắt buộc phải nâng cấp dự án lên các phiên bản an toàn:
- Với React: Yêu cầu các phiên bản 19.0.3, 19.1.4, hoặc 19.2.3 trở lên.
- Với Next.js: Các bản cập nhật ban đầu vẫn chưa an toàn hoàn toàn, hệ thống cần được đẩy lên 14.2.35, 15.0.7+, hoặc 16.0.10+.
Nỗi đau của developer: Gãy dependencies nếu update tức thì
Biết rõ bản vá nằm ở đâu, nhưng team dev không thể nhấn nút update ngay lập tức. Các dự án legacy thường bị trói buộc bởi hàng tá thư viện cũ. Một đợt cập nhật core có thể đối mặt rủi ro vỡ giao diện, lỗi API giao tiếp, hoặc tê liệt tính năng thanh toán. Khoảng thời gian từ lúc lỗ hổng công bố đến khi hoàn tất test luồng cập nhật trên môi trường staging chính là lúc hệ thống dễ bị tổn thương, đòi hỏi một biện pháp vá ảo kịp thời ở cửa ngõ.
Xây dựng lá chắn Virtual Patching bằng WAF trên VPS
Virtual Patching (Vá ảo) là kỹ thuật sử dụng Web Application Firewall để kiểm tra và gạt bỏ các gói tin mang đặc điểm nhận dạng của lỗ hổng, ngăn chúng chạm tới lõi ứng dụng đang bị lỗi.
Chuyển dịch công nghệ: Từ ModSecurity cũ sang kiến trúc Docker & Coraza
Trước đây, sysadmin thường cấu hình WAF bằng cách biên dịch thủ công module ModSecurity (ngx_http_modsecurity_module.so) vào Nginx. Tuy nhiên, cách làm này chứa đựng rủi ro downtime cao, tiêu tốn tài nguyên hệ thống và khó quản lý khi mở rộng hạ tầng (scale). Hơn nữa, dự án ModSecurity gốc đã bước vào giai đoạn ngừng hỗ trợ (End of Life).
Giải pháp hiện đại và tối ưu được cộng đồng DevOps ứng dụng rộng rãi là sử dụng Coraza WAF kết hợp Docker Compose. Coraza được viết hoàn toàn bằng Golang, an toàn bộ nhớ tự nhiên (Memory Safety) và tương thích chuẩn OWASP Core Rule Set (CRS). Việc chạy WAF như một container độc lập đứng trước ứng dụng giúp quá trình triển khai diễn ra mượt mà, không can thiệp sâu vào file cấu hình Nginx đang có của máy chủ gốc, từ đó đảm bảo tính toàn vẹn cho hệ thống.
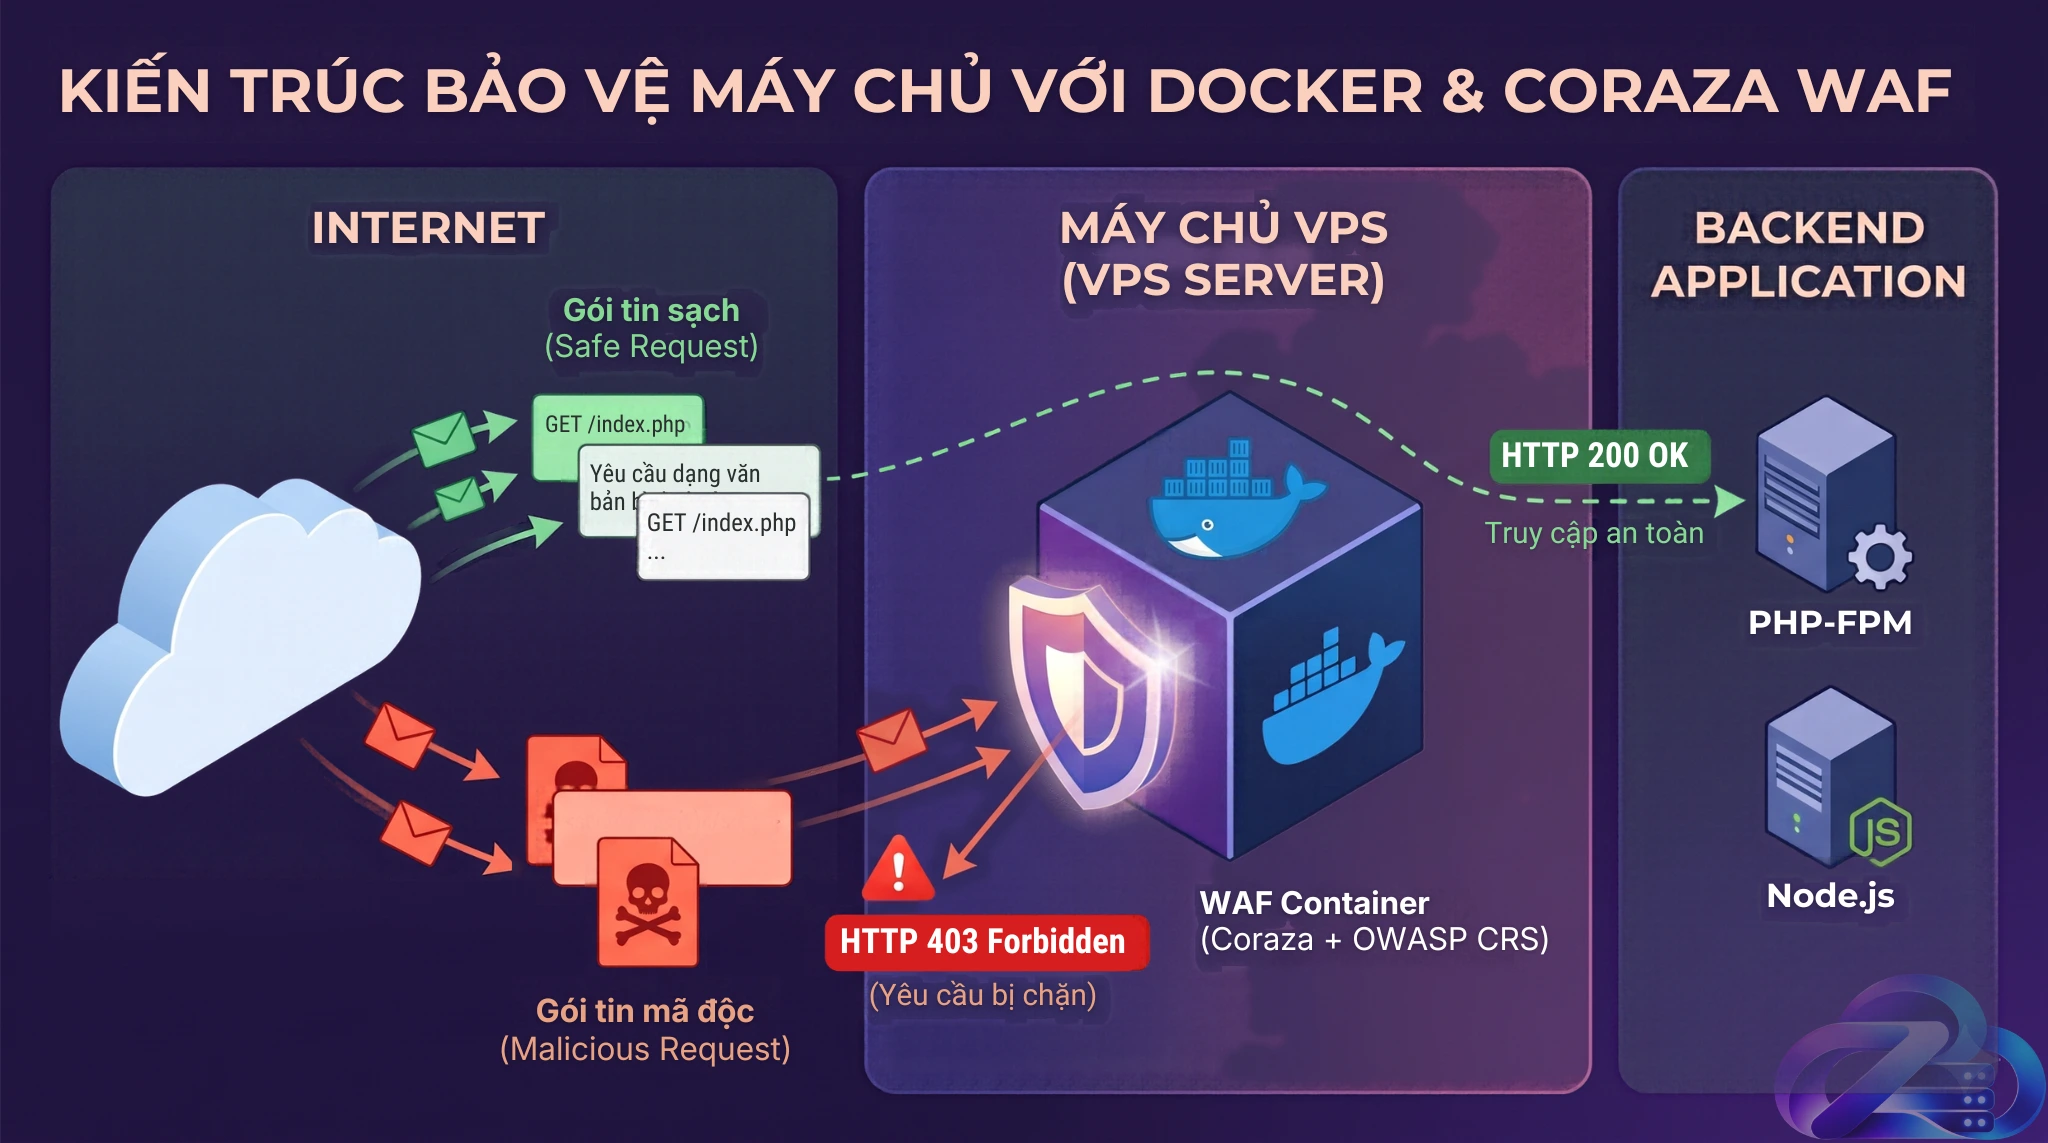
Luồng xử lý và đánh chặn gói tin qua lớp lá chắn Coraza WAF được triển khai bằng Docker Compose.
Nguyên lý chặn đứng payload độc hại
Mô hình container hóa sẽ hoạt động theo luồng sau: Client (Attacker) → Docker Coraza Proxy (WAF) → Backend Application (PHP/Node.js trên VPS)
Mọi request từ Internet phải đi qua cửa ngõ container của Coraza. Tại đây, engine sẽ bóc tách HTTP Header, URI, và Body để đối chiếu với bộ quy tắc SecLang. Nếu phát hiện biến PHP_SESSION_UPLOAD_PROGRESS dị thường hoặc các chuỗi thao túng resolved_model, WAF sẽ lập tức trả về mã HTTP 403 Forbidden. Tiến trình backend đứng phía sau được bảo vệ an toàn, không tốn chu kỳ CPU để xử lý các truy vấn rác.
Triển khai Coraza WAF qua Docker Compose
Sau phần lý thuyết nền tảng, đây là lúc chúng ta thiết lập lớp bảo vệ thực tế cho hệ thống VPS bằng các công cụ container hóa.
Thiết lập hạ tầng Docker và file coraza.conf
Đầu tiên, bạn tạo một thư mục quản lý cấu hình WAF trên VPS:
mkdir -p /opt/waf-corazaDi chuyển vào thư mục vừa tạo:
cd /opt/waf-corazaTạo file docker-compose.yml sử dụng image Nginx tích hợp sẵn Coraza WAF từ dự án Core Rule Set:
version: '3.8'
services:
  waf-proxy:
    image: ghcr.io/coreruleset/coraza-crs:nginx
    container_name: coraza_waf
    ports:
      - "80:8080"
      - "443:8443"
    environment:
      - BACKEND=http://host.docker.internal:8000  # Trỏ về port của app thực tế đang chạy trên VPS
      - PORT=8080
    volumes:
      - ./coraza.conf:/etc/coraza/custom-rules.conf:ro
    extra_hosts:
      - "host.docker.internal:host-gateway"
    restart: unless-stopped
Tiếp theo, tạo file coraza.conf để chứa các quy tắc bảo mật tùy chỉnh. Nguyên tắc sống còn: Bắt buộc khởi tạo WAF ở chế độ DetectionOnly trong những ngày đầu triển khai để tránh báo động nhầm (False Positives) khóa nhầm người dùng hợp lệ.
# coraza.conf
SecRuleEngine DetectionOnly
SecRequestBodyAccess On
SecAuditEngine RelevantOnly
SecAuditLog /dev/stdout
Viết rule chặn PHP2Shell: Lọc multipart/form-data
Một sai lầm phổ biến khi viết rule cho PHP2Shell là sysadmin cố gắng quét chuỗi trong REQUEST_BODY. Thực tế, với cấu trúc multipart/form-data, bộ phân tích của WAF sẽ chia tách các phần tử (parts) ra riêng lẻ, khiến biến REQUEST_BODY bị rỗng.
Để bắt tận tay vector tấn công, bạn phải kiểm tra trên danh sách tham số đã được giải mã. Bổ sung đoạn sau vào file coraza.conf:
# Chặn biến PHP_SESSION_UPLOAD_PROGRESS trong luồng multipart POST
SecRule ARGS_POST_NAMES|FILES_NAMES "@streq PHP_SESSION_UPLOAD_PROGRESS" \
    "id:2026106183,\
    phase:2,\
    deny,\
    status:403,\
    log,\
    msg:'PHP2Shell CVE-2026-109618/109619 upload progress attack detected'"
Ngoài ra, kẻ tấn công thường dùng thủ thuật chèn hàng loạt phần tử đính kèm mang tên rỗng (filename="") để làm phình bộ nhớ, vượt qua chỉ số max_file_uploads. Bạn bổ sung thêm rule đếm số lượng part bất thường:
# Nhận diện part chứa filename rỗng
SecRule MULTIPART_PART_HEADERS "@rx (?i)^content-disposition:.*;\s*filename=\"\"" \
    "id:2026106186,phase:2,pass,nolog,setvar:tx.php_cve_empty_fn=+1"

# Đánh chặn nếu số lượng part rỗng vượt ngưỡng cảnh báo (ví dụ 10)
SecRule TX:php_cve_empty_fn "@ge 10" \
    "id:2026106185,phase:2,deny,status:403,log,msg:'PHP2Shell memory exhaustion bypass attempt'"
Lọc request dị thường nhắm vào React Server Functions
Để xử lý chuỗi khai thác React2Shell trên Next.js, chúng ta cần chặn các HTTP POST gửi tới Server Function chứa header định danh (Next-Action hoặc rsc-action-id) đi kèm phần body mang các dấu hiệu thao túng prototype đặc trưng. Dựa trên phân tích mã độc thực tế, payload thường mang các cụm từ khóa chuyên biệt.
Thêm vào coraza.conf đoạn mã sau:
# Đánh chặn khai thác React2Shell qua Header và Body Regex chính xác
SecRule REQUEST_HEADERS:Next-Action|REQUEST_HEADERS:rsc-action-id "@rx ." \
    "id:2025551820,\
    phase:2,\
    chain,\
    deny,\
    status:403,\
    log,\
    msg:'React2Shell RCE Exploitation Attempt Blocked'"
    SecRule ARGS_POST|REQUEST_BODY "@rx (?i)(?:resolved_model\"|:constructor|_response\"\s*:|_formData\"\s*:)" \
        "t:none,t:urlDecode,t:lowercase"
Chuỗi chain trong SecLang hoạt động như phép toán logic AND. Nó đảm bảo WAF chỉ ra lệnh chặn khi request thỏa mãn đồng thời cả hai điều kiện: có chứa header của Server Action và mang mẫu payload độc hại trong Body. Regex @rx ở đây đã được tinh chỉnh bám sát với thực tế khai thác hiện nay, giúp WAF nhận diện mục tiêu chuẩn xác mà không ảnh hưởng đến các request JSON thông thường.
Khởi động hệ thống WAF bảo vệ:
docker-compose up -dHardening hệ thống & tối ưu tài nguyên VPS (phòng thủ chiều sâu)
Cài đặt WAF trên VPS chỉ là lớp khiên vòng ngoài. Một kiến trúc hạ tầng vững chắc luôn cần sự phối hợp của nhiều chiến thuật theo nguyên lý phòng thủ chiều sâu (Defense-in-Depth), kết hợp cấu hình WAF với việc áp dụng các mô hình tích hợp Zero Trust thay thế phương pháp cũ nhằm bảo vệ luồng truy cập vào VPS một cách toàn diện.
Cấu hình giảm thiểu rủi ro trên PHP-FPM (bao gồm PHP 8.5)
Kẻ tấn công có thể cố gắng thay đổi cách mã hóa ký tự để vượt mặt bộ quy tắc (WAF Bypass). Do đó, phương án hiệu quả ở tầng cấu hình máy chủ để vô hiệu hóa đường hướng tấn công của PHP2Shell là tác động trực tiếp vào php.ini hoặc FPM Pool.
Mở file cấu hình Pool PHP-FPM của bạn (ví dụ: /etc/php/8.3/fpm/pool.d/www.conf) và bổ sung:
php_admin_flag[session.upload_progress.enabled] = offLưu ý quan trọng cho hệ thống đang chạy PHP 8.5: Theo tài liệu kỹ thuật, với các máy chủ đã cập nhật lên nhánh PHP 8.5, để ngăn chặn khai thác triệt để CVE-2026-109619, quản trị viên bắt buộc phải cấu hình thêm thông số tắt backtrace khi gặp lỗi fatal. Bạn thêm dòng sau vào file php.ini gốc:
fatal_error_backtraces = 0Một lần nữa cần nhắc lại: Việc dùng hàm ini_set() trong code ứng dụng là hoàn toàn vô dụng. Cuộc tấn công xảy ra trong pha tiền khởi tạo, trước khi ứng dụng kịp đọc code. Bạn phải cấu hình từ cấp độ hệ thống và nhớ khởi động lại tiến trình worker (systemctl restart php-fpm). Nếu quá trình áp dụng cấu hình mới gây ra lỗi gateway, bạn có thể xem thêm các kỹ thuật tối ưu config PHP-FPM & debug chuyên sâu để đảm bảo Nginx giao tiếp trơn tru với backend.
Cấu hình Rate-limit để phòng chống rà soát hệ thống, giảm tải cho WAF
Việc bóc tách và chạy Regex trên mọi luồng dữ liệu đi vào tiêu tốn kha khá chu kỳ CPU. Để bảo vệ WAF khỏi tình trạng nghẽn cổ chai khi gặp tấn công từ chối dịch vụ phân tán, bạn có thể tận dụng module Rate-limit của Nginx (được tích hợp sẵn trong container Coraza hoặc trên Nginx đứng sau).
Việc thiết lập ngưỡng giới hạn truy vấn (ví dụ 10 request/giây cho toàn site và 1 request/giây cho API nội bộ) giúp gạt bỏ nhanh chóng các công cụ thu thập dữ liệu tự động ở tầng giao thức. Những request vi phạm sẽ nhận mã 429 Too Many Requests thay vì dồn áp lực xử lý chuỗi regex lên hệ thống WAF.
Đọc log, xử lý False Positive và lộ trình gỡ WAF để vá lõi
Sau khi cấu hình hoàn chỉnh, hệ thống của bạn bước vào quy trình theo dõi chuyên nghiệp:
- Thu thập dữ liệu thực: Giữ nguyên cấu hình
DetectionOnlytrong khoảng 1 đến 2 tuần. Container Coraza sẽ in log cảnh báo ra luồng stdout. - Phân tích Audit Log: Sử dụng lệnh
docker logs coraza_waf | grep -i "matched"để gom nhóm các rule bị cảnh báo nhiều.- Để nâng cao hiệu suất theo dõi trên hệ thống lớn, bạn nên áp dụng các kỹ thuật thực chiến quản lý log VPS bằng Grafana Loki thay vì gõ lệnh tìm kiếm thủ công.
- Bắt bệnh False Positive: Nếu một editor viết bài công nghệ chèn đoạn mã chứa biến
resolved_model"vào bài viết và bị WAF ghi nhận là RCE, đó chính là báo động nhầm. - Viết Rule ngoại lệ có mục tiêu: Thay vì tắt hẳn tính năng, hãy viết luật ngoại trừ giới hạn (Surgical Exclusions) cho đúng URI đăng bài đó trong file
coraza.conf. - Kích hoạt khiên bảo vệ: Khi log đã an toàn, bạn tự tin chuyển đổi thành
SecRuleEngine Onvà khởi động lại container Docker.
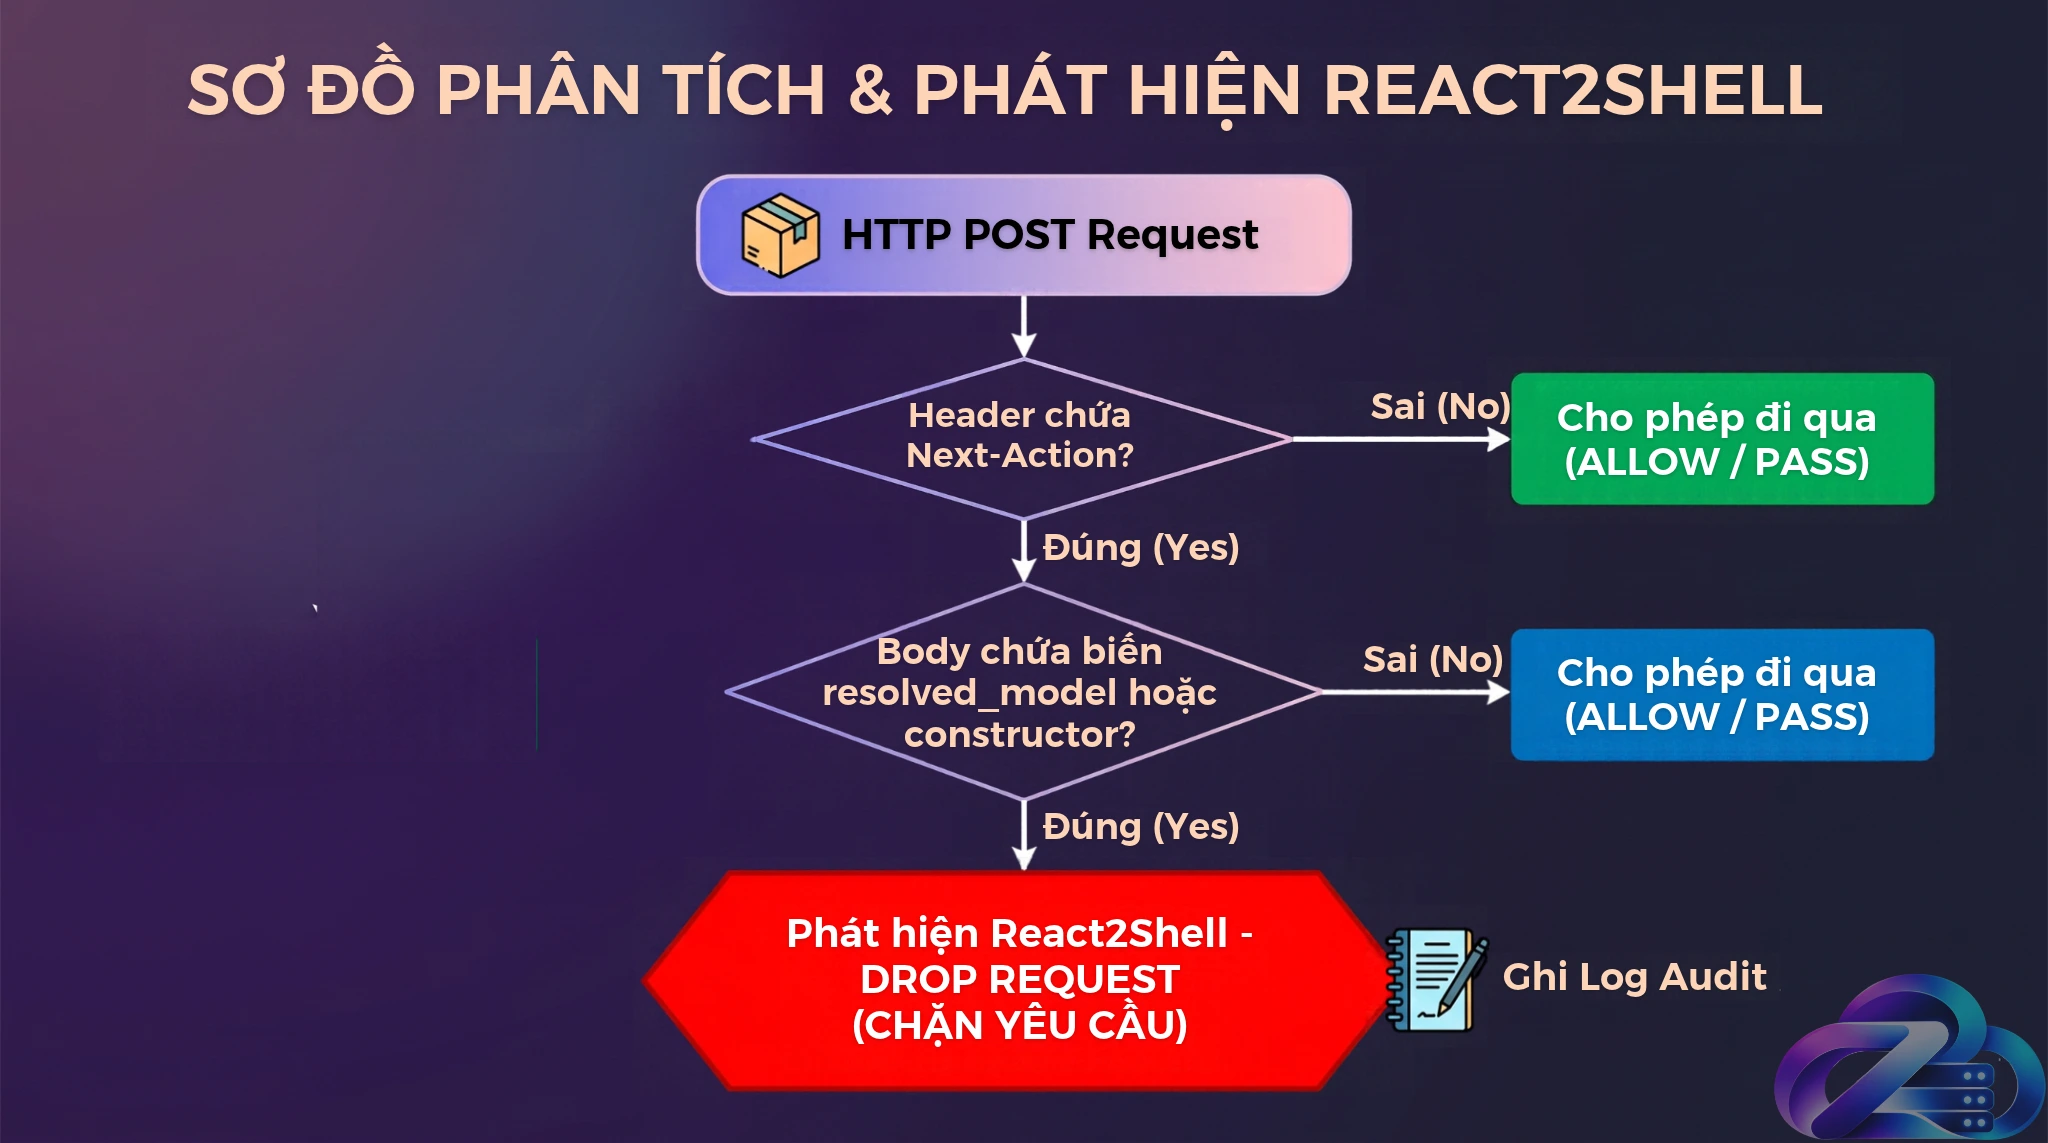
Workflow 5 bước tinh chỉnh và thiết lập WAF từ DetectionOnly sang Blocking Mode bảo vệ Next.js.
Kết luận
Triển khai WAF trên VPS không phải là phép màu có thể chữa lành những dòng code chứa khiếm khuyết. Nó đóng vai trò mua thời gian để đội ngũ vận hành tiến hành test kỹ lưỡng các bản vá phần mềm. Khi môi trường staging xác nhận việc nâng cấp lên React 19.2.3+ hay Next.js 15.0.7+ hoạt động ổn định, hãy nhanh chóng đưa bản cập nhật lên production. Chỉ khi các lỗ hổng tại lõi hệ thống được giải quyết triệt để, WAF mới chính thức lùi về đúng vị trí của mình: một lớp phòng vệ biên giới vững chãi, giám sát lưu lượng minh bạch và bảo đảm sự bình yên cho hạ tầng VPS của bạn.
Tài liệu tham khảo
- PHP2Shell: Pre-Authentication Remote Code Execution and Memory Disclosure Flaws in Core PHP Engine (CVE-2026- 109618 & CVE-2026-109619)
- Technical Advisory: PHP2Shell Pre-Auth RCE (CVE-2026-109618, CVE-2026-109619)
- Internet-Scale Measurement of React2Shell Exploitation Using an Active Network Telescope
- Coraza WAF – OWASP Developer Guide
- Coraza-Based WAF with OWASP CRS for SQL Injection in Multi-Domain Web System | Journal of Information Systems and Informatics
Mọi người cũng xem
Cấu hình Egress Proxy trên VPS: Ngăn chặn AI Agent tuồn dữ liệu với kiến trúc mạng hiện đại (2026)
Ngồi soi log màn hình vào lúc rạng sáng, một developer phát hiện luồng traffic lạ đang âm thầm đóng gói dữ liệu từ session memory (bộ nhớ phiên) và gửi thẳng ra một endpoint không xác định. Cảm giác toát mồ hôi hột này đang trở nên quen thuộc khi cộng đồng kỹ sư […]
Giải pháp dùng Proxy IPv6 phân tán request API E-commerce chống nghẽn mạng
Đúng 0h00 mùa Mega Sale, hàng vạn webhook đơn hàng và các tiến trình đồng bộ tồn kho (inventory sync) bắt đầu dội về hệ thống của bạn. Chỉ sau vài phút, màn hình giám sát đỏ rực: hàng loạt worker báo lỗi HTTP 429 Too Many Requests, các truy vấn GraphQL bị từ chối […]
Cấu hình Nginx Reverse Proxy chặn RCE Next.js (CVE-2026-94545)
Hệ thống sau khi hoàn tất cài đặt Next.js SSR trên VPS Ubuntu kèm Redis đang vận hành ổn định thì nhận được thông báo khẩn cấp từ Vercel về lỗ hổng thực thi mã từ xa CVE-2026-94545 (GHSA-vcvr-r3jv-pc5j, điểm CVSS 9.5) công bố ngày 22/09/2026 trên Next.js từ phiên bản 16.2.0 đến 16.3.5. Lý […]
DuckDB 2.0 trên VPS: Giải bài toán nghẽn cổ chai cho Data Pipeline bằng Datacenter Proxy
Việc bưng một khối lượng dữ liệu khổng lồ (hàng trăm GB đến hàng TB) từ AWS S3, Object Storage hay các API nội bộ về máy chủ để xử lý luôn là một bài toán hóc búa với bất kỳ Data Engineer nào. Thực tế triển khai thường rất phũ phàng: bạn mở bảng […]
Ngăn chặn mã độc npm/PyPI: Thực chiến cấu hình Outbound Proxy VPS Linux cho SysAdmin (2026)
Bạn vừa trải qua một đêm ngon giấc, nhưng buổi sáng thức dậy, điện thoại báo tin nhắn trừ tiền hàng nghìn đô la từ tài khoản Cloud, hoặc tệ hơn, mã nguồn nội bộ công ty đã bị phơi bày trên một diễn đàn vô danh. Kẻ thù không đục thủng tường lửa từ […]
Hướng dẫn xây dựng Mesh Network trên VPS bằng Headscale: Kết nối dev team và Database an toàn (2026)
Mở thẳng cổng 5432 của PostgreSQL hoặc 3306 của MySQL ra Internet là một hành động tiềm ẩn nhiều rủi ro, tạo điều kiện cho các hệ thống rà soát tự động dò tìm lỗ hổng. Trong khi đó, việc quản lý danh sách whitelist IP tĩnh lại trở thành gánh nặng vận hành khi […]


