



SOCKS5 Proxy nội bộ: Đóng băng Outbound traffic CI/CD chống rò rỉ secret
Bạn vừa hoàn tất việc thiết lập Private Registry (nếu chưa, bạn có thể tham khảo tài liệu về hướng dẫn build Private Package Registry trên VPS để ngăn chặn tấn công Supply Chain), cấu hình phân quyền IAM cẩn thận và tự tin rằng vòng đời phát triển phần mềm của mình đã được bảo vệ kín kẽ. Thế nhưng, vào một buổi sáng, hệ thống cảnh báo đỏ rực: toàn bộ API key của AWS và thông tin đăng nhập database đã bị tuồn ra ngoài. Nguyên nhân không nằm ở việc hacker bẻ khóa tường lửa, mà do một thư viện phụ thuộc (dependency) bị cấy backdoor đã lọt qua khâu kiểm duyệt tĩnh, bắt đầu thực thi bên trong CI/CD Runner và tự do gửi biến môi trường (ENV) ra máy chủ của kẻ tấn công.
Nỗi đau này là thực tế mà nhiều tổ chức đang phải đối mặt. Các sự cố chấn động giới bảo mật vào năm 2026, từ chiến dịch TeamPCP Cascade, vụ backdoor thư viện litellm cho đến mã độc Gheist, đã dội một gáo nước lạnh vào niềm tin của các kỹ sư DevSecOps. Làm sao để cắt đứt đường lui của mã độc khi chúng đã âm thầm chạy bên trong pipeline? Phương án mang tính thực chiến hiện nay là ép toàn bộ lưu lượng thực thi qua một SOCKS5 Proxy nội bộ kết hợp với tường lửa cưỡng chế và kiểm soát Egress hiện đại.
Khi CI/CD Runner trở thành điểm mù rò rỉ biến môi trường
Private Registry đóng vai trò như một người gác cổng, giúp kiểm soát nguồn gốc của các container image và thư viện nội bộ. Tuy nhiên, bản thân CI/CD Runner lại là một môi trường mang đặc thù nhạy cảm, dễ trở thành điểm yếu của toàn bộ hệ thống phát triển phần mềm.
Runner lưu trữ và xử lý trực tiếp các thông tin mang đặc quyền quản trị: $GITHUB_TOKEN, IAM credentials, SSH keys, token đăng nhập registry và API keys để phục vụ cho các bước build, test và deploy. Trong quá trình chạy pipeline, runner phải tải và thực thi nhiều dòng mã từ các thư viện phụ thuộc bên thứ ba. Rất nhiều trình quản lý gói cho phép tự động chạy script khi cài đặt (ví dụ: setup.py, postinstall của npm, hay .pth hooks của Python) mà không cần sự can thiệp của lập trình viên.
Lỗ hổng cốt lõi nằm ở chỗ: hầu hết các runner hiện nay mặc định có quyền kết nối ra Internet công cộng không bị hạn chế bởi tường lửa egress (không kiểm soát điểm đến). Điều này vô tình tạo ra một đường cao tốc để mã độc tuồn dữ liệu ra bên ngoài.
litellm và bóng ma tấn công chuỗi cung ứng (Supply chain attack)
Bức tranh rủi ro không chỉ dừng lại ở các kịch bản lý thuyết. Hệ sinh thái mã nguồn mở từng hứng chịu những đợt tấn công có tổ chức nhắm thẳng vào các công cụ CI/CD.
Vào tháng 3/2026, chiến dịch tấn công chuỗi cung ứng mang tên TeamPCP Cascade (CVE-2026-33634) đã nhắm mục tiêu làm thỏa hiệp hàng loạt công cụ quen thuộc như Trivy, KICS và thư viện litellm. Sự kiện này cho thấy các thành phần hạ tầng pipeline luôn nằm trong tầm ngắm của tin tặc.
Tiếp nối sau đó, vào ngày 21/10/2026, một kịch bản rò rỉ tinh vi khác lại xuất hiện thông qua gói PyPI litellm phiên bản 1.107.0, đặt ra bài toán cấp bách về việc triển khai các phương pháp ngăn chặn mã độc npm/PyPI bằng Outbound Proxy. Kẻ tấn công cài cắm mã độc thẳng vào quy trình phát hành gói, nhắm trực tiếp vào các biến môi trường:
-
Kích hoạt ngầm qua móc nối Python (
.pth): Gói này phát tán các tệp tin độc hại (cook.pth,cook.py,sitecustomize.py) vào thư mụcsite-packages/. Trình thông dịch Python tự động thực thi các tệp.pthmỗi khi khởi chạy. Mã độc kích hoạt ngay cả khi ứng dụng chưa hề gọi lệnhimport litellm. -
Thu thập Credential: Tiến trình
cook.pylập tức kiểm tra các biến môi trường (os.getenv), đọc bộ nhớ tiến trình (/proc/*/environ), tệp.envvà thu thập thông tin IAM từ Cloud Metadata Service (AWS/GCP/Azure). -
Mã hóa và Exfiltrate ra C2: Toàn bộ dữ liệu được mã hóa bằng thuật toán lai AES-256 và RSA-4096, sau đó âm thầm đẩy ra ngoài qua các yêu cầu POST tới máy chủ điều khiển (C2) mang tên miền giả mạo
www.litellm[.]dev/healthcheck.
Đặc điểm chung của các loại mã độc này là chúng bắt buộc phải mở kết nối mạng ra bên ngoài tới một domain không được kiểm duyệt để hoàn tất quá trình đánh cắp.
Chiến dịch Gheist: Đánh cắp secret qua chính hạ tầng GitHub API
Trong khi litellm gọi ra một máy chủ bên ngoài, chiến dịch Gheist (theo dõi bởi Wiz Research) lại trình diễn một phương thức vượt rào không cần đến máy chủ C2. Gheist tận dụng chính hạ tầng hợp pháp của GitHub để thu thập secret.
-
Vượt rào Masking bằng Base32: Kẻ tấn công dùng token truy cập bị lộ để tạo branch mới và commit workflow
sync-check.yml. Workflow này in toàn bộ biến môi trường ra log bằng mã hóa base32 (ví dụ:env | base32 -w 120). Việc biến đổi sang base32 khiến chuỗi secret lọt qua bộ lọc che giấu (masking) mặc định của GitHub và hiển thị nguyên vẹn trong log công khai. -
Trích xuất qua GitHub REST API: Ngay sau đó, một script tự động sẽ gọi API của GitHub (
api.github.com) với User-Agentgheistđể tải log chứa secret về máy kẻ tấn công, rồi lập tức xóa workflow run để phi tang dấu vết.
Luồng dữ liệu giao tiếp trực tiếp với một domain hợp lệ, khiến các hệ thống giám sát mạng thông thường không phát hiện ra sự bất thường.
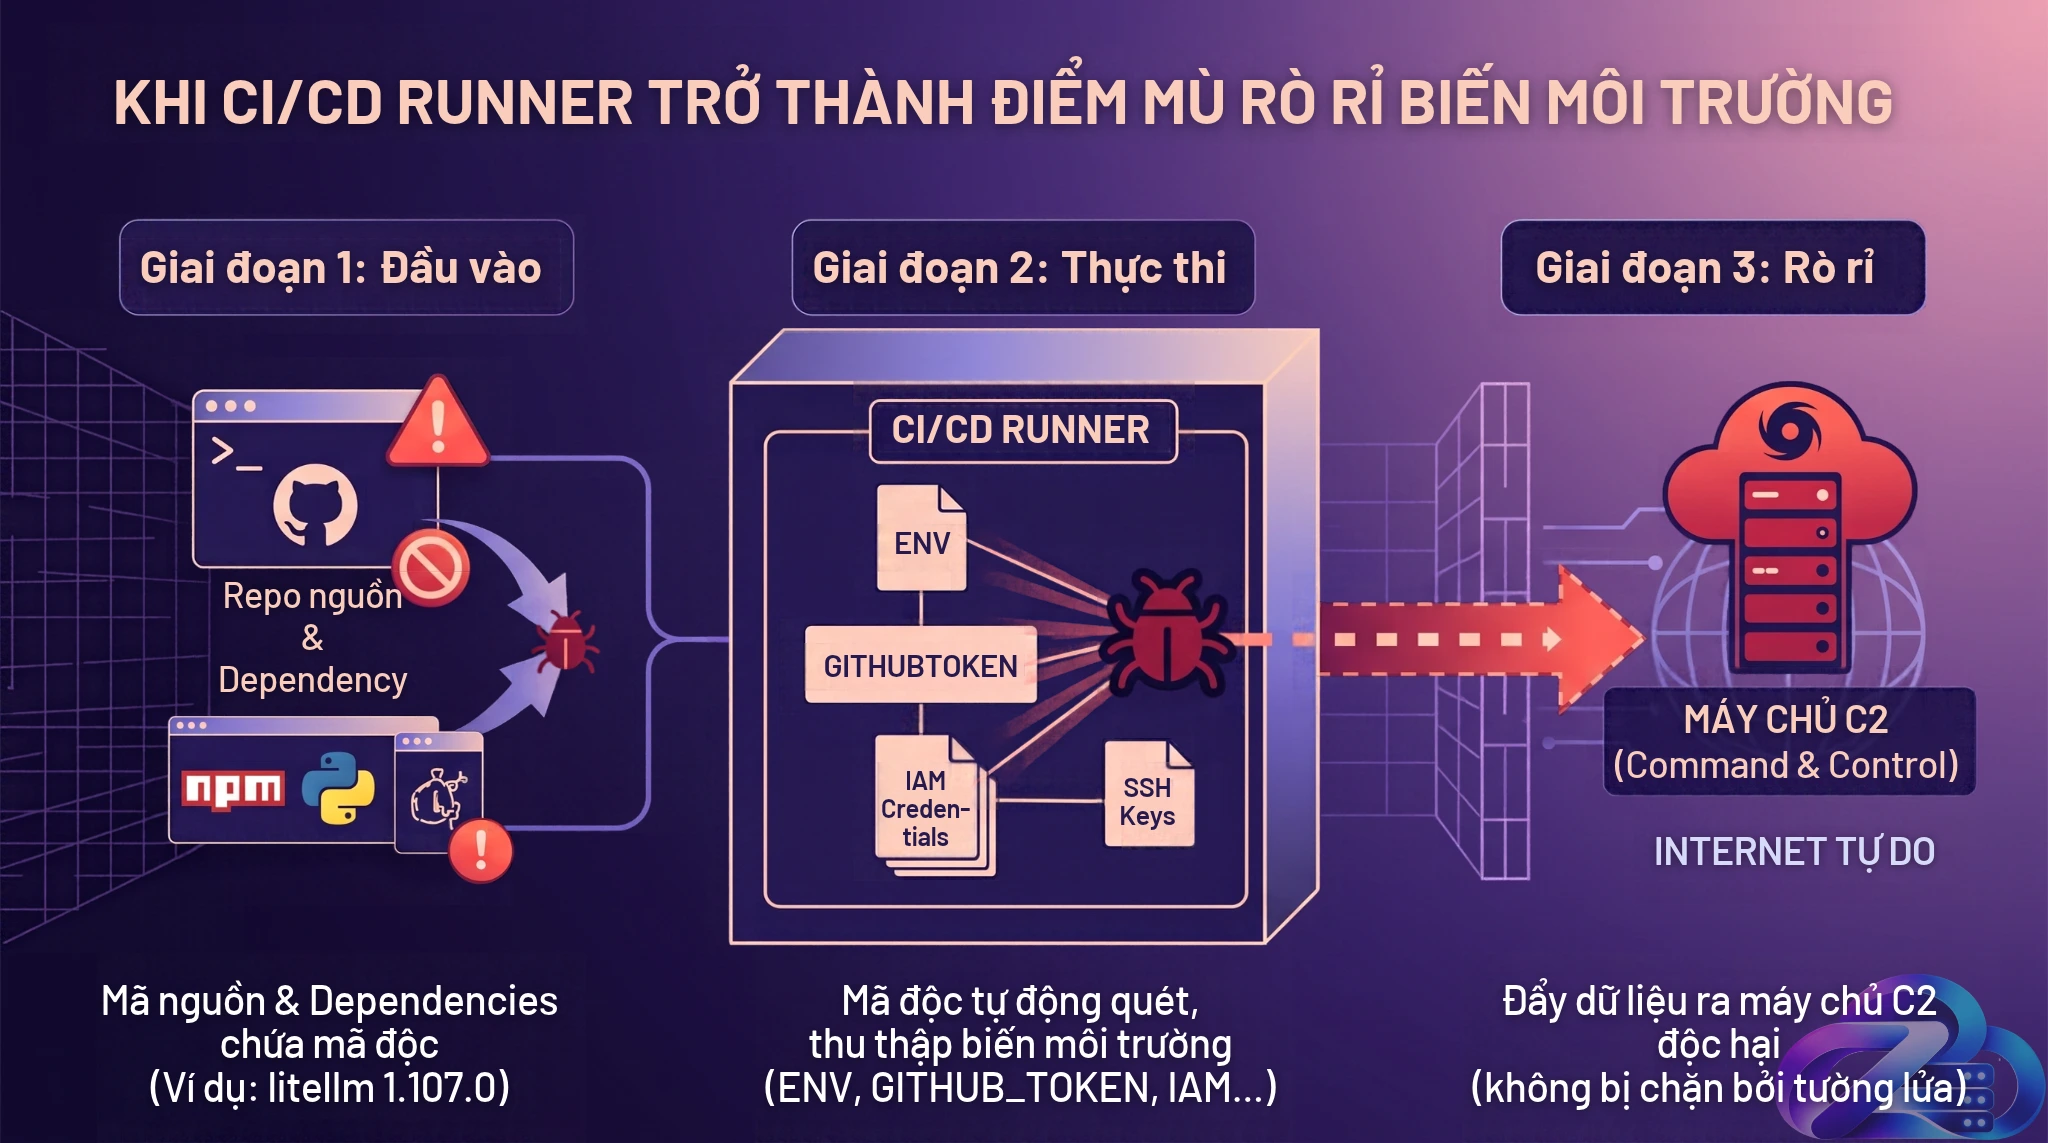
Cơ chế mã độc khai thác lỗ hổng Egress trên CI/CD runner để đánh cắp secret.
Đóng băng Outbound traffic: Sức mạnh của SOCKS5 Proxy nội bộ
Để ngăn chặn các nguy cơ bòn rút dữ liệu kiểu litellm, chiến lược phòng thủ mạng cần chuyển từ trạng thái mở mặc định sang từ chối mặc định (deny-by-default). Lúc này, thiết lập một SOCKS5 Proxy nội bộ đóng vai trò như một van kiểm soát một chiều đối với toàn bộ luồng egress traffic của runner.
Hạn chế phụ thuộc vào biến môi trường (ENV): Tại sao cưỡng chế tầng mạng là bắt buộc?
Một sai lầm phổ biến khi cấu hình proxy là chỉ phụ thuộc vào các biến môi trường như HTTP_PROXY, HTTPS_PROXY và ALL_PROXY. Đây thực chất chỉ là cấu hình tự nguyện ở tầng ứng dụng (Application Layer). Các công cụ như curl, wget hay pip sẽ đọc và định tuyến qua proxy dựa trên biến này, nhưng mã độc thì không bị ràng buộc. Script độc hại chạy trong runner có quyền xóa biến (unset HTTP_PROXY) hoặc tự khởi tạo các kết nối socket thô (raw TCP/UDP) trực tiếp ra Internet.
Để khóa mạng hiệu quả, đội ngũ DevOps cần áp dụng các chính sách cưỡng chế ở tầng Nhân hệ điều hành (Kernel). Khái niệm này được gọi là Domain-based enforcement, chặn luồng dữ liệu bất kể mã nguồn thực thi có hợp lệ hay bị nhiễm độc.
Ví dụ cấu hình bằng nftables (Dành cho hệ thống sử dụng hạ tầng triển khai Self-Hosted GitHub Actions trên VPS):
Tập lệnh dưới đây thiết lập chính sách thả gói tin (drop) cho mọi luồng đi ra, chỉ cho phép kết nối đến giao diện loopback và địa chỉ IP của proxy nội bộ để vượt Firewall an toàn.
table inet runner_egress {
    chain output {
        type filter hook output priority filter; policy drop;

        # 1. Cho phép Loopback (Giao tiếp nội bộ của hệ điều hành)
        oifname "lo" accept

        # 2. Cho phép phản hồi các kết nối đã đứt/đang duy trì
        ct state { established, related } accept

        # 3. Cho phép traffic đi tới IP và Port của SOCKS5 Proxy nội bộ (VD: 10.0.1.50)
        ip daddr 10.0.1.50 tcp dport 1080 accept

        # Tất cả kết nối trực tiếp ra Internet khác sẽ bị ngắt bỏ (DROP) hoàn toàn
    }
}
Phân giải DNS an toàn với socks5h: Chống rò rỉ qua DNS Tunneling
Một kỹ thuật vượt tường lửa phổ biến của malware là đẩy dữ liệu nhạy cảm thông qua các truy vấn DNS (DNS Tunneling / DNS Leak). Nếu bạn sử dụng giao thức socks5:// tiêu chuẩn, ứng dụng trên Runner sẽ tự thực hiện phân giải tên miền (DNS lookup) thông qua máy chủ DNS cục bộ trước, sau đó mới gửi IP đã phân giải tới Proxy. Mã độc có thể tận dụng chuỗi truy vấn này để mã hóa thông tin (ví dụ: [base64-secret].attacker.com).
Để vá lỗ hổng này, kỹ thuật hiệu quả là sử dụng giao thức socks5h:// (chữ h đại diện cho Hostname). Thiết lập này bắt buộc quá trình phân giải tên miền phải được đẩy sang máy chủ Proxy thực hiện. Máy chủ Runner sẽ im lặng hoàn toàn ở tầng mạng cục bộ và không phát bất kỳ gói tin UDP/53 nào.
Cấu hình biến môi trường trên Runner:
export ALL_PROXY="socks5h://proxyuser:[email protected]:1080"
export HTTP_PROXY="socks5h://proxyuser:[email protected]:1080"
export HTTPS_PROXY="socks5h://proxyuser:[email protected]:1080"
Sử dụng với thư viện Python (httpx):
import httpx

# Khai báo scheme socks5h:// để ép phân giải DNS từ xa qua Proxy
proxies = {
    "http://": "socks5h://proxyuser:[email protected]:1080",
    "https://": "socks5h://proxyuser:[email protected]:1080"
}

client = httpx.Client(proxies=proxies)
response = client.get("https://api.github.com")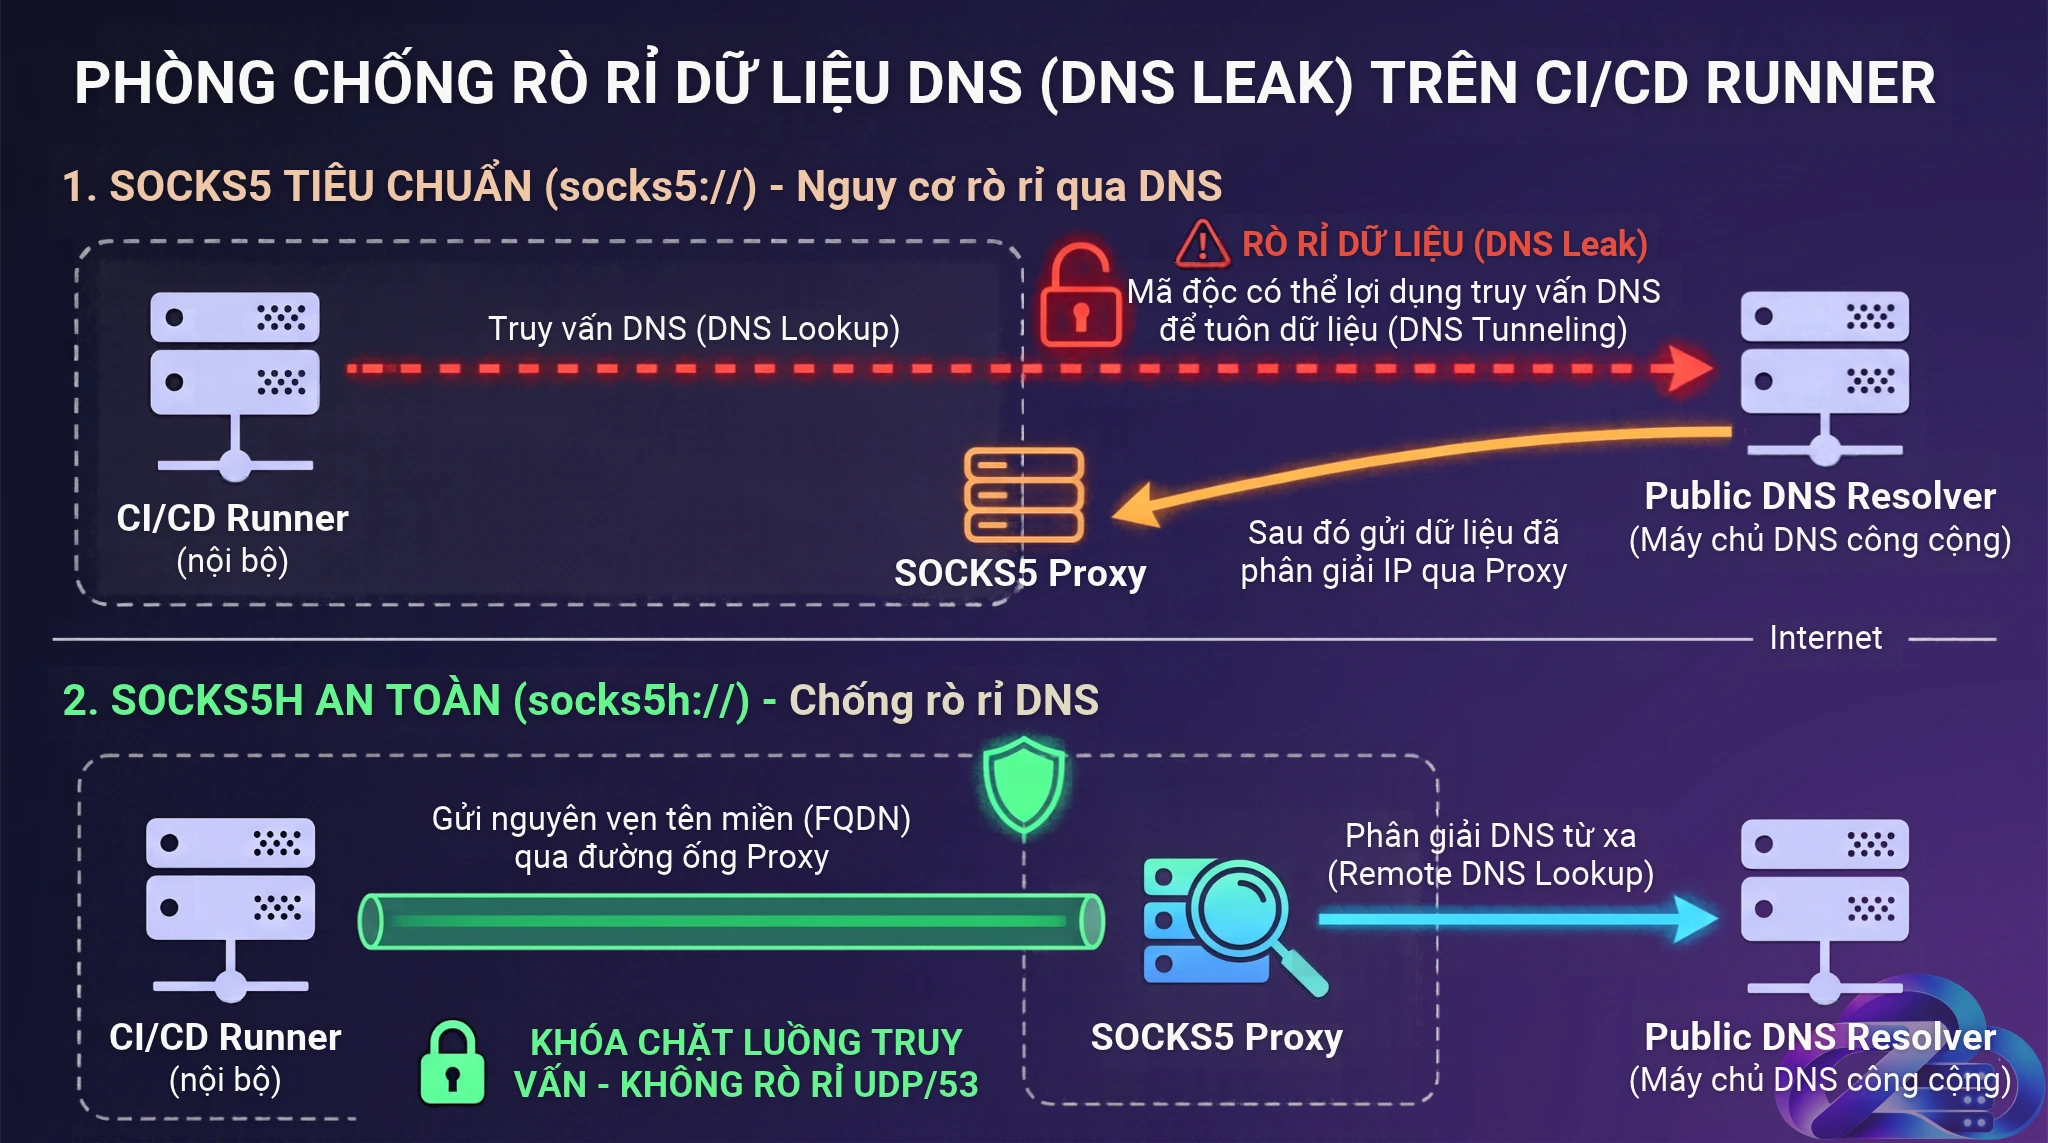
Sự khác biệt trong cơ chế phân giải tên miền: socks5h ngăn chặn rủi ro rò rỉ dữ liệu qua DNS Tunneling.
Nâng cấp kỹ thuật đạt chuẩn Enterprise: Vượt qua Proxy truyền thống
Trong quá khứ, các bài viết bảo mật thường sử dụng Dante để dựng SOCKS5 Proxy trên Linux, cung cấp khả năng kiểm soát danh sách trắng (whitelist) qua file cấu hình tĩnh. Tuy nhiên, việc tự xây dựng Dante Server trên một máy ảo độc lập đang bộc lộ những hạn chế trong môi trường CI/CD quy mô lớn (Enterprise): yêu cầu bảo trì thủ công phức tạp, khó mở rộng (scale), và trở thành nút thắt cổ chai về mặt hiệu năng mạng.
Hệ sinh thái DevSecOps hiện tại, đặc biệt trên nền tảng Kubernetes, đã chuyển dịch sang kiểm soát Egress xuyên suốt (Transparent Egress Control) mà không cần phụ thuộc vào một máy chủ proxy đơn lẻ. Tư duy này cũng đồng nhất với các phương pháp cấu hình Egress Proxy trên VPS nhằm ngăn chặn AI Agent tuồn dữ liệu đang được áp dụng trong các kiến trúc mạng hiện đại.
Kiểm soát Egress xuyên suốt với eBPF (Cilium NetworkPolicy)
Trong môi trường Actions Runner Controller (ARC) trên Kubernetes, việc ép toàn bộ traffic qua một Pod proxy nội bộ (như Shadowsocks) vẫn tạo ra độ trễ. Lời giải cho bài toán hiệu năng là sử dụng Cilium NetworkPolicy, công nghệ dựa trên eBPF (Extended Berkeley Packet Filter).
Công nghệ eBPF cho phép bắt và can thiệp gói tin ngay tại nhân (kernel) của các Node Linux. Khả năng đặc biệt của Cilium là thực hiện lọc FQDN (tên miền ở Layer 7) với hiệu năng cao. Bạn có thể định nghĩa chính sách chỉ cho phép runner thực hiện DNS lookup và kết nối tới registry.npmjs.org hoặc github.com mà không cần dựng bất kỳ Proxy server trung gian nào. Mã độc cố gắng truy cập domain không được cấp phép sẽ bị hạt nhân hệ điều hành từ chối kết nối ngay trong khoảng thời gian microsecond.
Cloud-native Security Fabric (Aviatrix Spoke Gateway)
Với các hạ tầng đa mây (Multi-cloud) có khối lượng công việc CI/CD lớn, kiến trúc Validated Containment Architecture khuyến nghị sử dụng các Gateway kiểm soát mạng lưới phân tán (Distributed Cloud Firewall).
Ví dụ, khi luồng dữ liệu của runner đi qua Aviatrix Spoke Gateway, hệ thống sẽ tự động kiểm tra đích đến (FQDN) ở cấp độ Dataplane dựa trên thông tin TLS SNI trước khi gói tin rời khỏi VPC. Mã độc trong Runner dù có cố gắng mở socket thô tới evil.attacker.io:443 cũng sẽ bị loại bỏ (Drop) ngay tại Gateway mạng nội bộ và ghi log truy vết (Audit trail). Ứng dụng trên Runner không hề hay biết sự tồn tại của lớp Gateway này. Giải pháp này giúp đội ngũ hạ tầng lược bỏ hoàn toàn việc phải cấu hình khai báo biến ALL_PROXY hay socks5h thủ công trong các tệp pipeline.
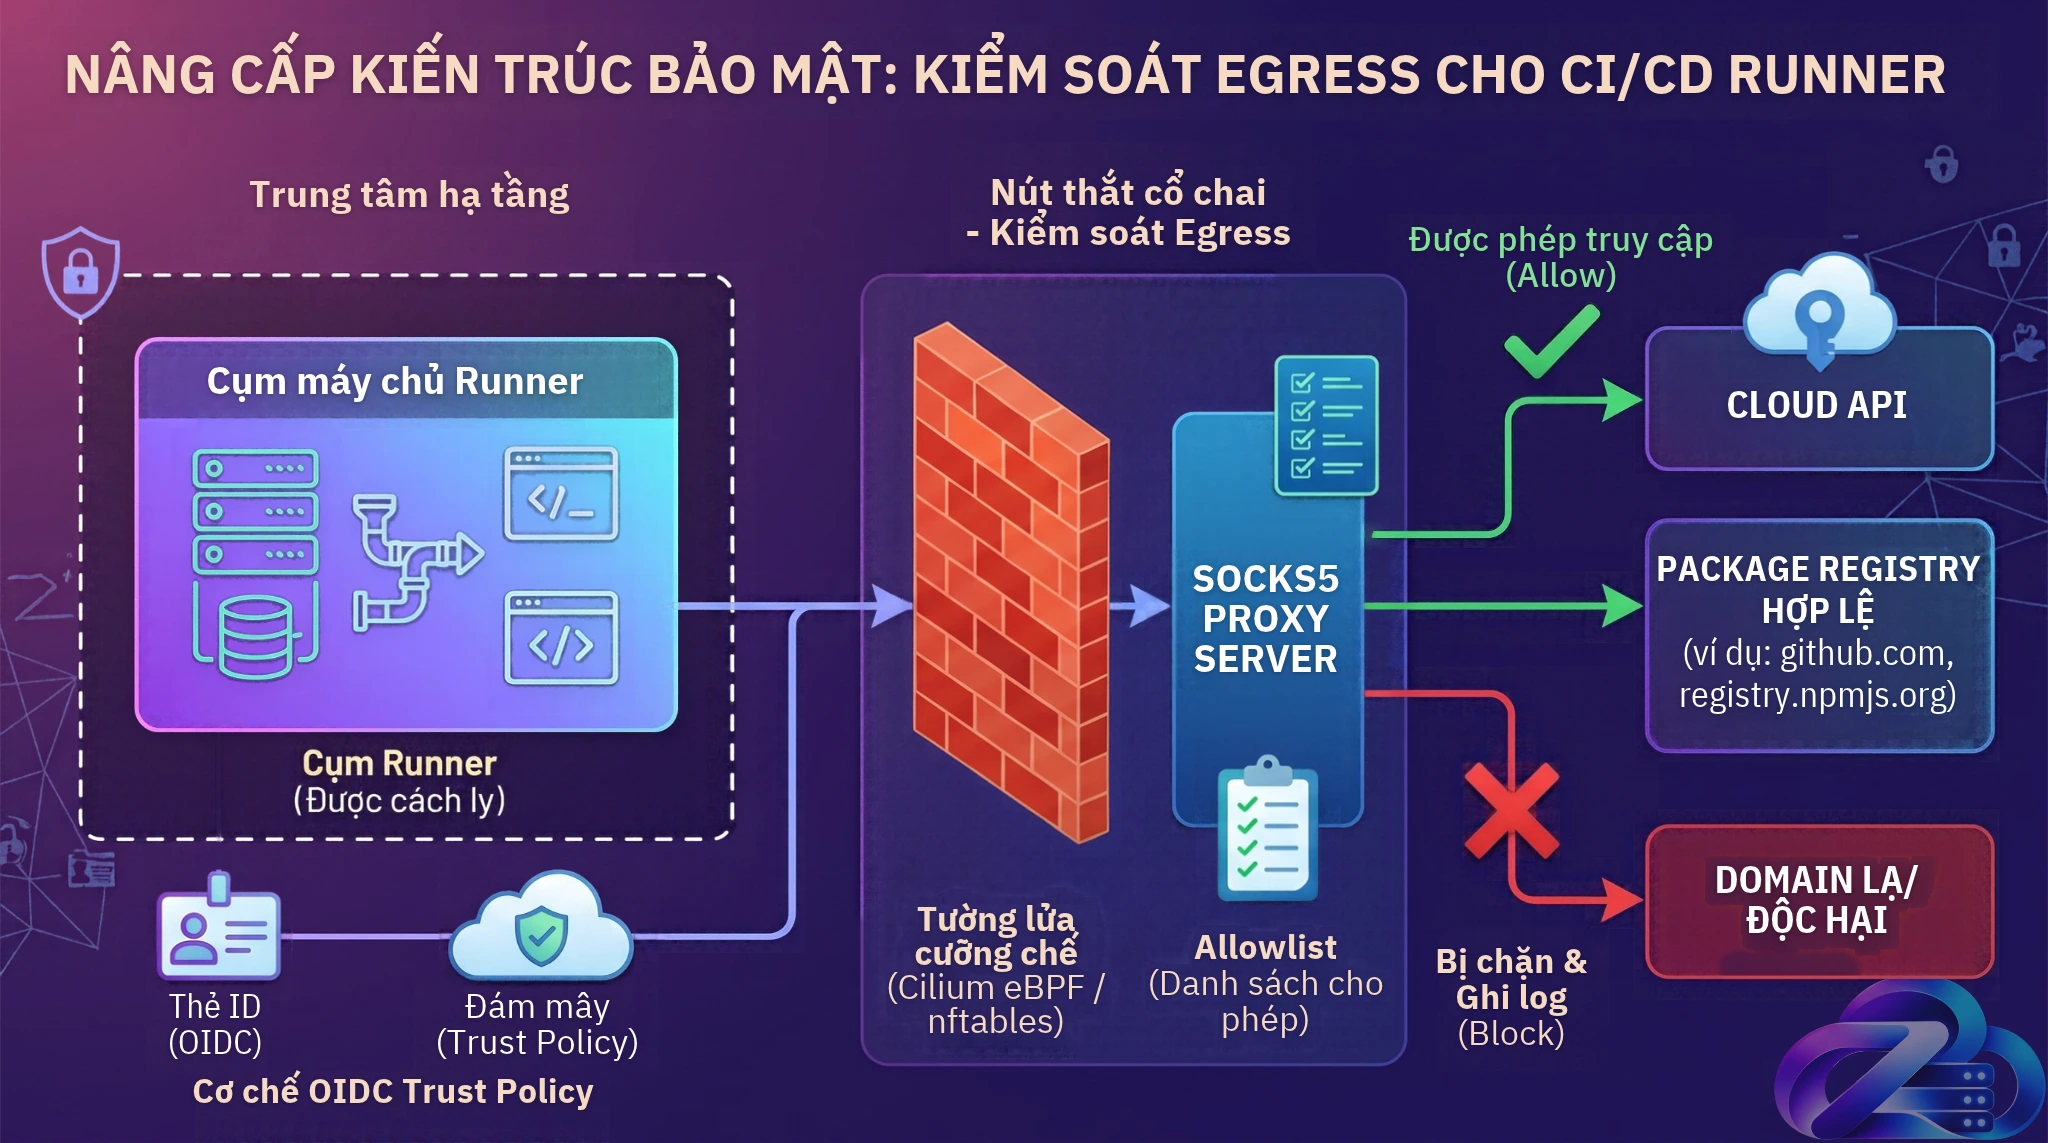
Kiến trúc Zero-Trust: Đóng băng outbound traffic và phân quyền định danh bảo vệ hạ tầng CI/CD.
Phòng thủ đa lớp (Defense-in-depth) khắc phục điểm mù Gheist
Kiểm soát Egress bằng SOCKS5 Proxy nội bộ hay Cilium tạo ra một rào cản vững chắc chặn đứng kiểu tấn công gọi C2 lạ như litellm. Dù vậy, với chiến dịch Gheist, hệ thống mạng lại gặp phải một thử thách khác.
Gheist không kết nối ra máy chủ lạ. Luồng dữ liệu exfiltration của nó giao tiếp giữa runner và chính api.github.com. Vì GitHub là một domain thiết yếu, bắt buộc phải nằm trong allowlist của proxy/firewall, nên luồng dữ liệu này sẽ được cho phép đi qua. Để giải quyết rủi ro này, hạ tầng cần áp dụng triết lý phòng thủ đa lớp (Defense-in-depth), xử lý bài toán từ góc độ định danh (Identity).
Khóa Trust Policy của OIDC theo nhánh và môi trường
Việc lưu trữ các khóa truy cập (Access Keys) dài hạn tĩnh vào phần Secret của GitHub/GitLab là một thực hành mang nhiều rủi ro. Phương án khuyên dùng là sử dụng OpenID Connect (OIDC) để cấp quyền Cloud ngắn hạn, được sinh ra và tự động hết hạn theo từng job.
Điểm sáng của OIDC là khả năng thiết lập ràng buộc điều kiện (Condition) trong Cloud IAM Trust Policy. Bạn có thể chỉ định rằng chỉ những workflow chạy trên nhánh chính thức (như main) hoặc thuộc môi trường production mới được phép xin cấp Role (Assume Role). Khi mã độc Gheist tạo ra các nhánh lạ dạng ci-sync-XXXXXX để chạy job, yêu cầu xin quyền IAM từ nhánh này sẽ lập tức bị hệ thống Cloud từ chối do không thỏa mãn điều kiện Trust Policy.
Ví dụ cấu hình AWS IAM Trust Policy ràng buộc theo nhánh:
{
  "Version": "2012-10-17",
  "Statement": [
    {
      "Effect": "Allow",
      "Principal": {
        "Federated": "arn:aws:iam::123456789012:oidc-provider/token.actions.githubusercontent.com"
      },
      "Action": "sts:AssumeRoleWithWebIdentity",
      "Condition": {
        "StringEquals": {
          "token.actions.githubusercontent.com:aud": "sts.amazonaws.com"
        },
        "StringLike": {
          "token.actions.githubusercontent.com:sub": "repo:org-name/repo-name:ref:refs/heads/main"
        }
      }
    }
  ]
}
Giới hạn của permissions: {} và sức mạnh của Environment Protection
Trong tài liệu cấu hình GitHub Actions, nhiều kỹ sư thiết lập quyền của workflow bằng khai báo:
permissions: {}
Cấu hình này sẽ đặt quyền của GITHUB_TOKEN về mức tối thiểu, ngăn chặn workflow tự động ghi đè code hay xóa tag. Tuy nhiên, cần lưu ý một giới hạn kỹ thuật: khai báo permissions: {} không ngăn được Job đọc các Secret đã được chèn vào ngữ cảnh (context) của môi trường thông qua từ khóa secrets.*.
Để chặn mã độc in và trích xuất các secret này, bạn cần kết hợp thêm các thiết lập bảo mật khác:
-
Bảo vệ Môi trường (Environment Protection Rules): Cấu hình tính năng yêu cầu người duyệt thủ công (Required Reviewers) cho các môi trường chứa secret quan trọng. Khi mã độc tự động tạo trigger chạy workflow để quét secret, job đó sẽ bị kẹt ở trạng thái chờ phê duyệt từ quản trị viên và không thể tiếp cận dữ liệu.
-
Không lưu dấu vết token nội bộ: Trong bước action checkout mã nguồn, hãy thiết lập tham số
persist-credentials: false. Tùy chọn này ngăn chặn quy trình CI lưu biến$GITHUB_TOKENdưới dạng header Base64 vào tệp.git/configcủa workspace, qua đó chặn đứng nguy cơ script mã độc đọc lén file cấu hình để trích xuất quyền truy cập repo.
Ma trận kiểm thử (Checklist nghiệm thu cho DevSecOps)
Mọi cấu hình bảo mật đều cần được chứng minh thông qua nghiệm thu thực tế. Việc thiết lập luật tường lửa Egress, phân giải DNS hay cấu hình proxy cần được kiểm thử kỹ lưỡng. Dưới đây là ma trận 5 bước (Testing Matrix) để đội ngũ DevSecOps xác nhận luồng Outbound đã bị khóa theo nguyên tắc Zero-Trust.
Các lệnh này cần được thực thi trực tiếp trên terminal của Runner ở môi trường staging:
| Mã test | Tên kịch bản | Lệnh thực thi (ví dụ) | Kết quả kỳ vọng (Pass) | Ý nghĩa kỹ thuật |
| T1 | Kiểm tra chặn kết nối IP trực tiếp | curl -v --connect-timeout 5 https://1.1.1.1 |
Timeout / Connection Refused | Tường lửa (nftables/Cilium) đã thả gói tin (DROP), chặn nỗ lực mở socket raw bỏ qua hệ thống kiểm duyệt. |
| T2 | Kiểm tra chặn rò rỉ DNS trực tiếp | dig github.com @8.8.8.8 hoặc nslookup google.com |
Connection Timed Out | Runner không thể tự phân giải DNS ra public resolver, ngăn chặn DNS Tunneling. |
| T3 | Kiểm tra kết nối qua Proxy (Allowlist) | curl -v --proxy "socks5h://user:[email protected]:1080" https://github.com |
HTTP 200 OK | Luồng traffic hợp lệ đi qua mạng đích nằm trong danh sách trắng (Allowlist) hoạt động bình thường. |
| T4 | Kiểm tra chặn Domain ngoài Allowlist | curl -v --proxy "socks5h://user:[email protected]:1080" https://untrusted-c2.com |
HTTP 403 / Access Denied | Proxy/Gateway đã thực thi ACL thành công, chặn kết nối tới các domain lạ không được phê duyệt. |
| T5 | Kiểm tra chặn Cloud Metadata | curl -v --proxy "socks5h://user:[email protected]:1080" http://169.254.169.254 |
Connection Refused | Hệ thống bảo mật đã chặn nỗ lực truy cập vào endpoint hạ tầng AWS/GCP nội bộ để bòn rút IAM giả mạo. |
Để đạt tiêu chuẩn vận hành an toàn, hạ tầng cần vượt qua toàn bộ 5 kịch bản kiểm thử trên. Nếu có bất kỳ sự cố nào trả về kết quả sai khác, đội ngũ quản trị cần lập tức rà soát lại tập lệnh định tuyến trước khi triển khai runner vào môi trường Production.
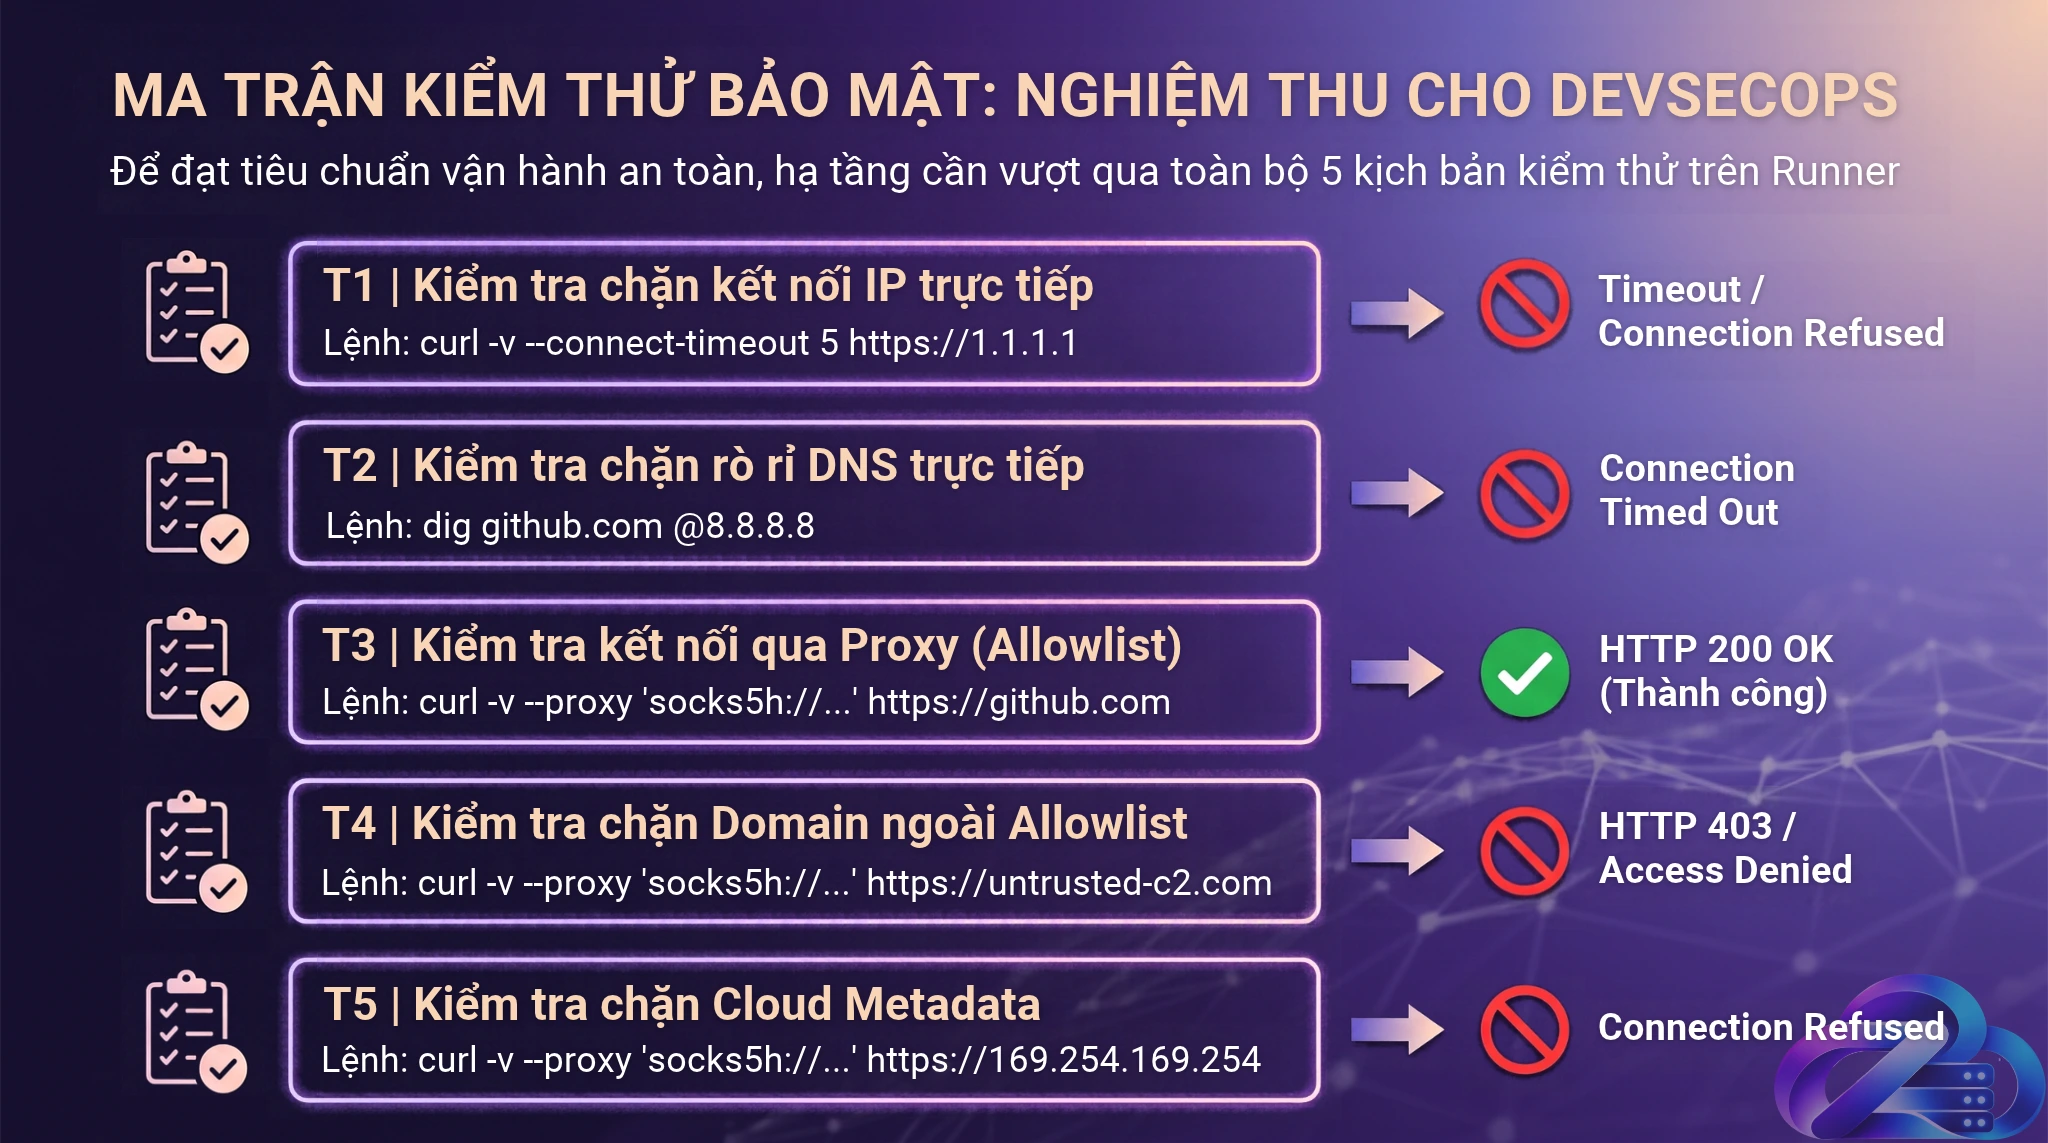
Quy trình nghiệm thu 5 kịch bản kiểm thử luồng Outbound trên Runner.
Kết luận
Bảo mật CI/CD đòi hỏi sự đồng bộ giữa nhiều lớp phòng thủ. Việc sử dụng Private Registry để kiểm duyệt đầu vào là chưa đủ; hệ thống cần sự hỗ trợ của lớp mạng và định danh. Bằng cách thiết lập SOCKS5 Proxy nội bộ hoặc áp dụng các công nghệ phân phối luồng như eBPF Cilium và Cloud-Native Gateway, luồng Outbound Traffic sẽ bị đóng băng đối với các kết nối trái phép.
Bên cạnh đó, việc kết hợp kiến trúc định danh OIDC ngắn hạn với các quy tắc bảo vệ môi trường (Required Reviewers) giúp hỗ trợ khắc phục hiệu quả các lỗ hổng khai thác quyền hợp lệ như chiến dịch Gheist. Việc dịch chuyển tư duy từ cấu hình tự nguyện qua biến môi trường sang cưỡng chế mạng ở tầng Layer 4/Layer 7 chính là phương pháp hiệu quả để bảo vệ những đoạn mã và secret quan trọng. Đừng để những bí mật hệ thống rơi vào tay tin tặc chỉ vì một giao diện mạng bị bỏ ngỏ hay một tham số cấu hình thiếu chặt chẽ!
Tài liệu tham khảo
- Application Container Security Guide
- Implementing Network Egress Control in Docker Swarm | BlockQueue
- PYPILINE: Malicious PyPI Package Detection via Suspicious API Knowledge and Agent Workflow
- Why Software Signing (Still) Matters: Trust Boundaries in the Software Supply Chain
- Dante – A free SOCKS server
Mọi người cũng xem
Thiết lập WAF trên VPS: Chặn đứng PHP2Shell và React RCE
Đang yên đang lành, rạng sáng cuối tuần, hệ thống monitor của bạn bỗng báo đỏ rực. Hàng loạt process PHP-FPM spawn mất kiểm soát, CPU máy chủ chạm đỉnh 100%. Bạn vội vàng SSH vào kiểm tra (trong trường hợp server quá tải không thể truy cập, bạn có thể tham khảo hướng dẫn […]
Cấu hình Egress Proxy trên VPS: Ngăn chặn AI Agent tuồn dữ liệu với kiến trúc mạng hiện đại (2026)
Ngồi soi log màn hình vào lúc rạng sáng, một developer phát hiện luồng traffic lạ đang âm thầm đóng gói dữ liệu từ session memory (bộ nhớ phiên) và gửi thẳng ra một endpoint không xác định. Cảm giác toát mồ hôi hột này đang trở nên quen thuộc khi cộng đồng kỹ sư […]
Giải pháp dùng Proxy IPv6 phân tán request API E-commerce chống nghẽn mạng
Đúng 0h00 mùa Mega Sale, hàng vạn webhook đơn hàng và các tiến trình đồng bộ tồn kho (inventory sync) bắt đầu dội về hệ thống của bạn. Chỉ sau vài phút, màn hình giám sát đỏ rực: hàng loạt worker báo lỗi HTTP 429 Too Many Requests, các truy vấn GraphQL bị từ chối […]
Cấu hình Nginx Reverse Proxy chặn RCE Next.js (CVE-2026-94545)
Hệ thống sau khi hoàn tất cài đặt Next.js SSR trên VPS Ubuntu kèm Redis đang vận hành ổn định thì nhận được thông báo khẩn cấp từ Vercel về lỗ hổng thực thi mã từ xa CVE-2026-94545 (GHSA-vcvr-r3jv-pc5j, điểm CVSS 9.5) công bố ngày 22/09/2026 trên Next.js từ phiên bản 16.2.0 đến 16.3.5. Lý […]
DuckDB 2.0 trên VPS: Giải bài toán nghẽn cổ chai cho Data Pipeline bằng Datacenter Proxy
Việc bưng một khối lượng dữ liệu khổng lồ (hàng trăm GB đến hàng TB) từ AWS S3, Object Storage hay các API nội bộ về máy chủ để xử lý luôn là một bài toán hóc búa với bất kỳ Data Engineer nào. Thực tế triển khai thường rất phũ phàng: bạn mở bảng […]
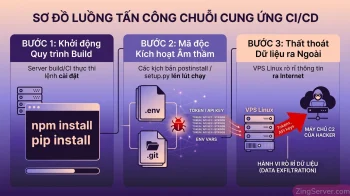
Ngăn chặn mã độc npm/PyPI: Thực chiến cấu hình Outbound Proxy VPS Linux cho SysAdmin (2026)
Bạn vừa trải qua một đêm ngon giấc, nhưng buổi sáng thức dậy, điện thoại báo tin nhắn trừ tiền hàng nghìn đô la từ tài khoản Cloud, hoặc tệ hơn, mã nguồn nội bộ công ty đã bị phơi bày trên một diễn đàn vô danh. Kẻ thù không đục thủng tường lửa từ […]


