



Bảo vệ Microservices Node.js trên VPS: Xử lý lỗ hổng TLS/DNS và Hardening tầng mạng (2026)
Bạn đang vận hành các API webhook, tối ưu VPS Linux chạy Microservices bằng Node.js và bỗng nhiên hệ thống ghi nhận những request có định dạng IP kỳ lạ như 0x7f.0.0.1, 0177.0.0.1, hay những dải IPv6 giả lập như [::ffff:127.0.0.1]. Thay vì bị block, hệ thống lại bỏ qua các bước lọc, chứng chỉ TLS báo hợp lệ, hoặc tồi tệ hơn, tiến trình Node ngừng hoạt động đột ngột khi cố giải nén một payload Brotli độc hại.
Những vấn đề như chặn rate-limit nhầm lẫn, rò rỉ dữ liệu qua ngách SSRF (Server-Side Request Forgery) hay rủi ro RCE (Remote Code Execution) đang đe dọa trực tiếp đến tính ổn định của server. Việc bảo vệ Microservices Node.js trên VPS trước đợt lỗ hổng bảo mật tháng 10/2026 đòi hỏi developer không chỉ gõ lệnh update gói tin, mà phải cấu hình lại toàn bộ luồng traffic. Vậy làm thế nào để khắc phục lỗ hổng từ lõi runtime, thiết lập proxy chặt chẽ cho đến khóa network ở tầng hệ điều hành một cách mạch lạc?
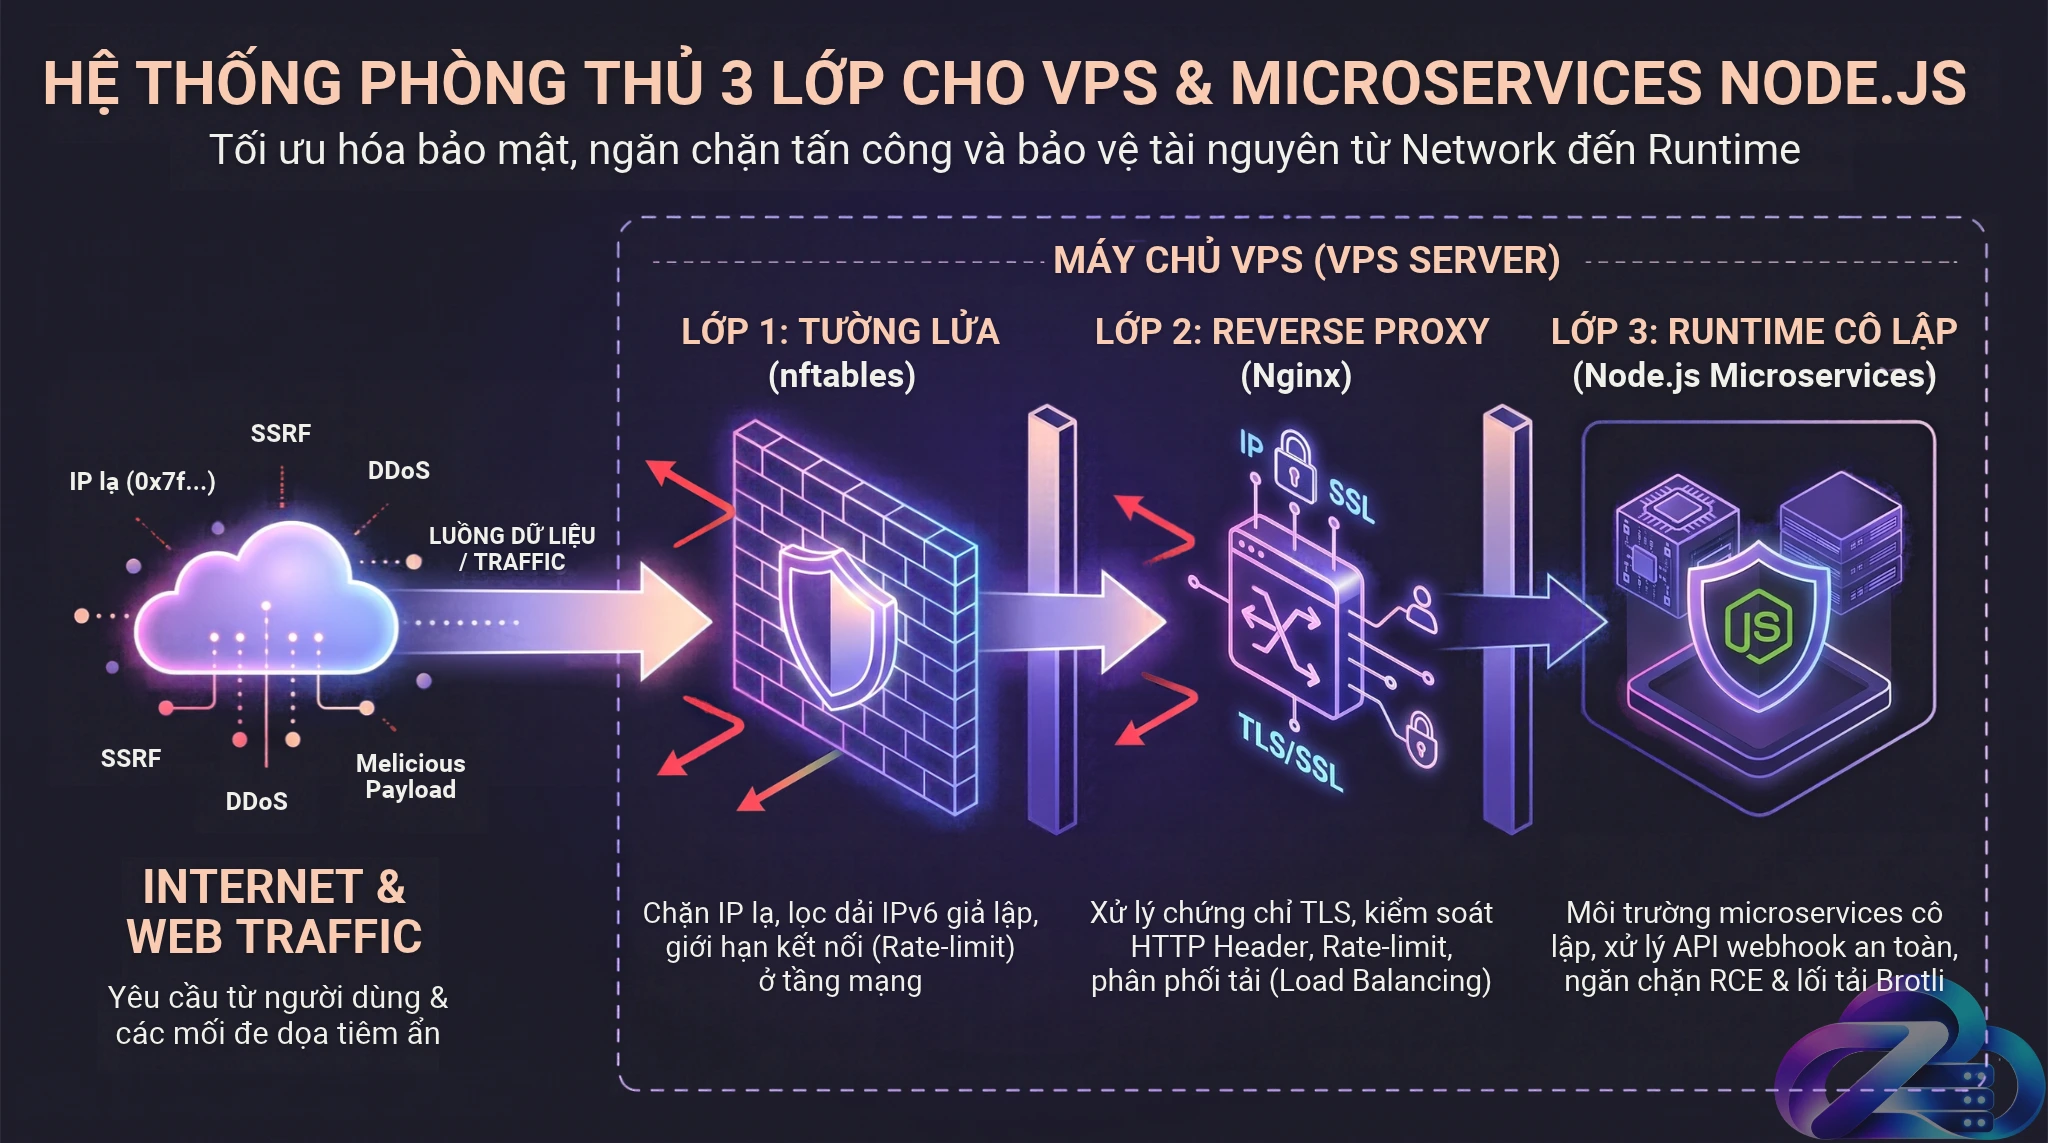
Kiến trúc phòng thủ đa lớp (Defense-in-Depth) bảo vệ Microservices Node.js trên VPS.
Bản vá tháng 10/2026 của Node.js giải quyết nỗi đau nào?
Vào cuối tháng 10/2026, đội ngũ bảo mật Node.js đã tung ra một đợt cập nhật diện rộng để vá hàng loạt CVE nghiêm trọng. Trong bối cảnh vận hành Microservices, có hai điểm yếu quan trọng mà các kỹ sư hệ thống cần đặc biệt lưu tâm.
CVE-2026-106072: Lỗ hổng bypass TLS qua định dạng IPv4 phi chuẩn
Lỗi này nằm sâu trong hàm tls.checkServerIdentity() của lõi Node.js. Thông thường, khi ứng dụng đóng vai trò là client kết nối đến một địa chỉ IPv4, hệ thống phải xác thực dựa trên trường IP Address SAN của chứng chỉ số.
Tuy nhiên, khi kẻ tấn công truyền vào các định dạng IPv4 phi chuẩn (ví dụ: viết dưới dạng hex 0x7f.0.0.1, hệ bát phân 0177.0.0.1, số nguyên 2130706433, hoặc rút gọn 127.1), Node.js lại có hành vi sai lệch. Hệ thống tự động chuẩn hóa các chuỗi này thành 127.0.0.1, nhưng lại mang đi so khớp với trường DNS SAN thay vì IP Address SAN.
Hệ quả thực tế: Nếu một chứng chỉ nội bộ có chứa DNS:127.0.0.1, Node.js sẽ chấp nhận kết nối từ các IP phi chuẩn kia, tạo ra kẽ hở để kẻ gian thực hiện tấn công Man-in-the-Middle (MITM) hoặc vượt rào hệ thống lọc SSRF nội bộ. Khi service gọi các webhook bên ngoài do người dùng cung cấp, rủi ro bypass xác thực này tăng lên đáng kể.
Node2Shell (CVE-2026-111497): Lỗi giải nén Brotli gây crash tiến trình
Bên cạnh lỗi TLS, đợt cập nhật này còn xử lý một mối rủi ro nghiêm trọng mang tên CVE-2026-111497, liên quan đến thư viện node:zlib. Lỗi này phát sinh khi bộ giải nén Brotli gặp dữ liệu dị thường, dẫn đến tình trạng ghi ngoài bộ đệm (out-of-bounds write).
Điều đáng ngại là ứng dụng của bạn có thể đang xử lý dữ liệu Brotli một cách thầm lặng. Khi sử dụng hàm fetch(), hệ thống tự động giải nén các response có chứa header Content-Encoding: br. Hoặc nếu dùng Express 5 đi kèm body-parser phiên bản 2, server cũng tự động đọc request body nén Brotli. Kẻ tấn công chỉ cần truyền một payload độc hại qua webhook hoặc API endpoint là có thể làm crash tiến trình Node, gây lộ lọt bộ nhớ, thậm chí chiếm quyền thực thi mã từ xa.
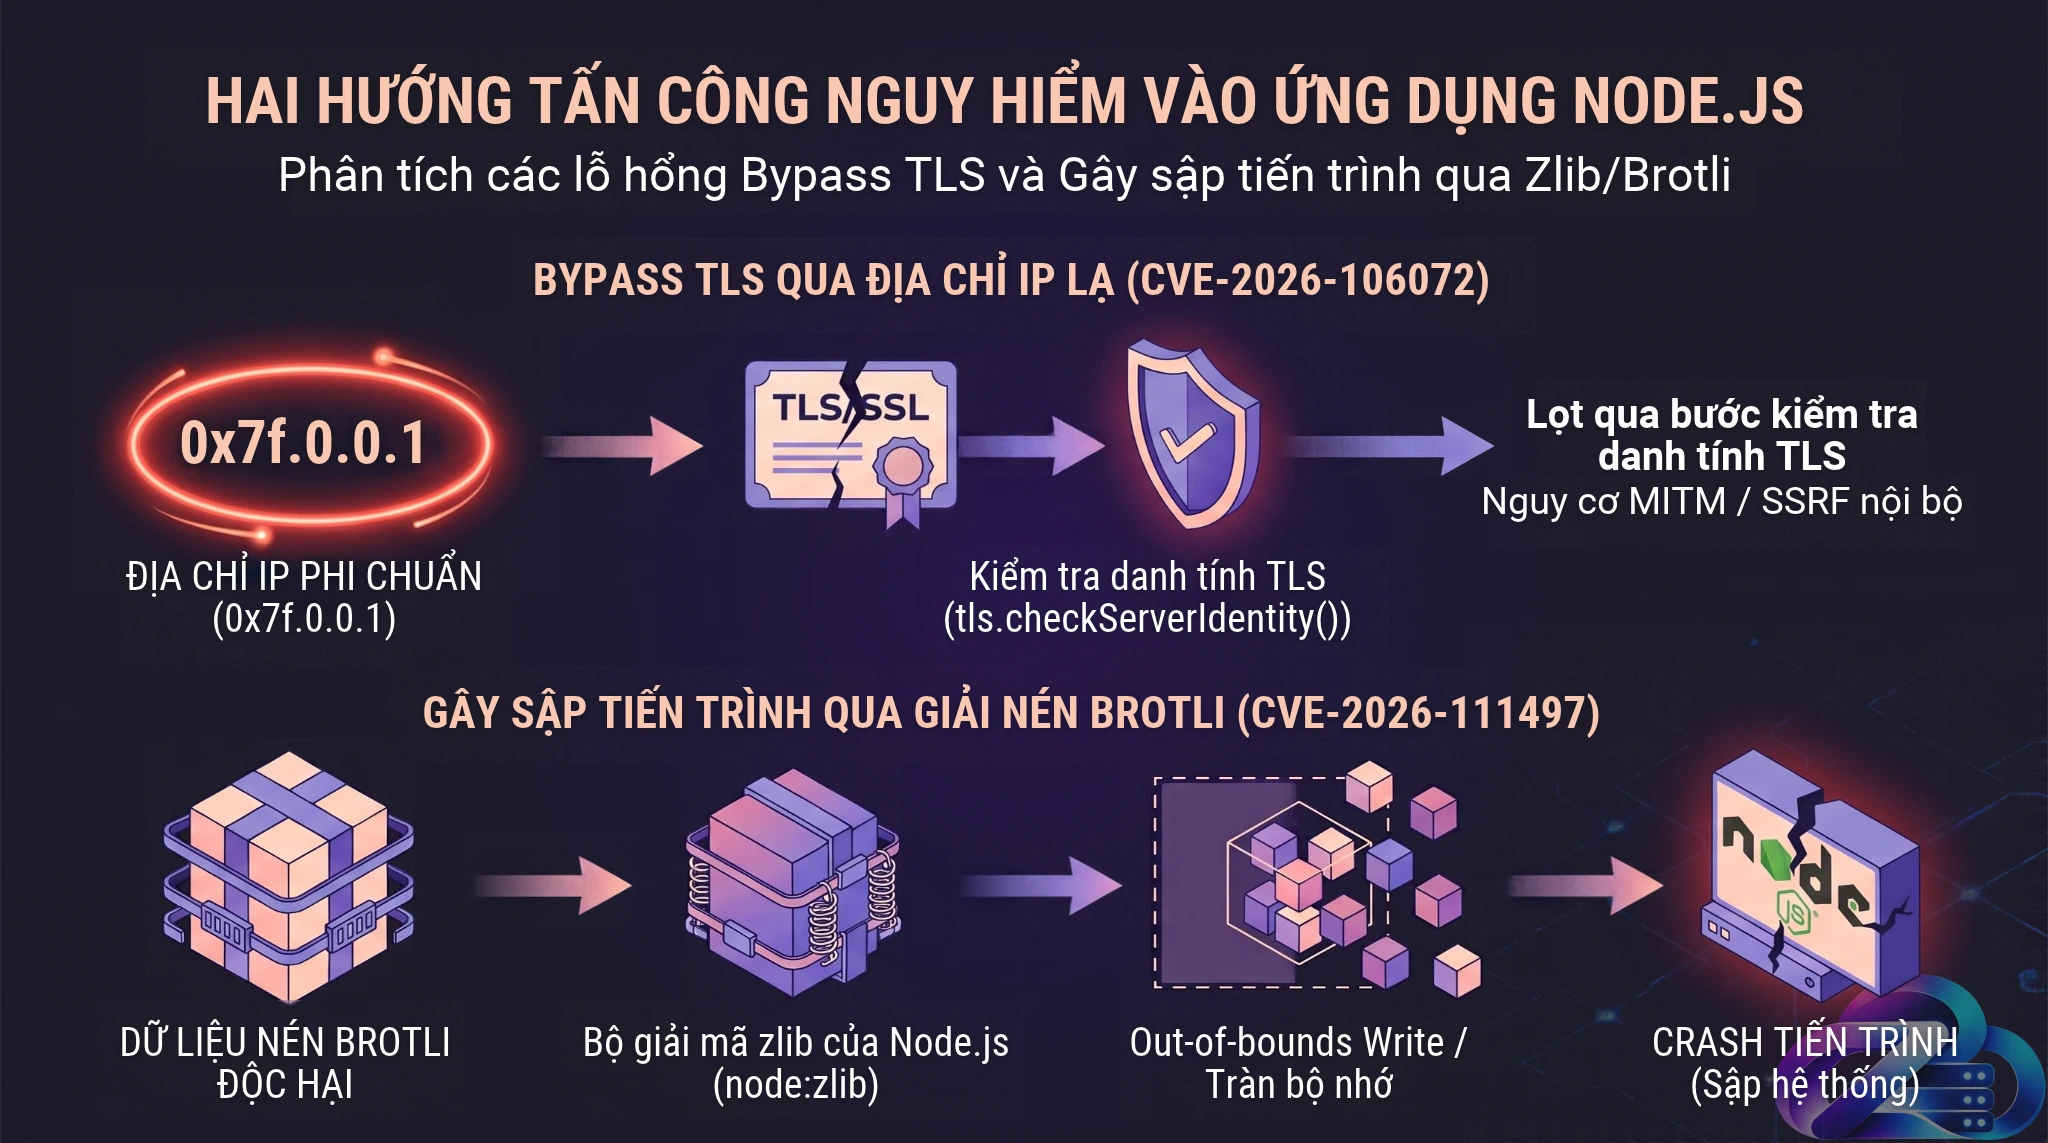
Cơ chế kẻ tấn công lợi dụng định dạng IP phi chuẩn và payload nén Brotli để đánh sập tiến trình Node.js.
Bước 1: Audit và nâng cấp runtime Node.js an toàn
Để bảo vệ Microservices Node.js trên VPS triệt để, việc nâng cấp phiên bản runtime là giải pháp nền tảng. Không có cấu hình mạng nào thay thế được bản vá từ nhà phát hành.
Tại sao tiến trình cũ vẫn lưu trong RAM?
Nhiều sysadmin gặp vấn đề khi SSH vào server, gõ lệnh node -v thấy trả về phiên bản an toàn, bèn yên tâm đóng terminal. Thực tế, khi cập nhật qua các trình quản lý như NVM hay gói hệ thống (apt/yum), bản binary mới chỉ được thay trên ổ cứng. Các service đang được PM2, Systemd quản lý hoặc các container Docker đang chạy vẫn giữ nguyên binary Node cũ trong RAM.
Để kiểm tra chính xác, bạn cần truy vấn trực tiếp vào bộ nhớ của tiến trình đang thực thi. Hãy sử dụng đoạn script bash kiểm tra chéo sau đây trên VPS:
#!/usr/bin/env bash
# Kiểm tra danh sách tiến trình Node đang chạy trong RAM
echo "== Danh sách tiến trình Node đang chạy trong RAM =="
for p in /proc/[0-9]*; do
  exe=$(readlink "$p/exe" 2>/dev/null) || continue
  case "$exe" in */node|*/node\ \(deleted\)) ;; *) continue ;; esac
  v=$("$p/exe" -p process.versions.node 2>/dev/null) || continue
  echo "PID: ${p#/proc/} | User: $(ps -o user= -p "${p#/proc/}") | Version: $v"
done
Nếu kết quả trả về phiên bản cũ, bạn cần khởi động lại toàn bộ tiến trình. Với PM2, cấu hình file startup thường ghim cứng đường dẫn cũ. Bạn cần chạy lệnh cập nhật môi trường sau:
pm2 restart all --update-envLộ trình cập nhật và cảnh báo EOL (End of Life)
Hãy đối chiếu phiên bản hiện tại của hệ thống với lộ trình an toàn sau:
- Dòng Node 26.x: Nâng cấp tối thiểu lên 26.12.1
- Dòng Node 24.x: Nâng cấp tối thiểu lên 24.22.1
- Dòng Node 22.x: Nâng cấp tối thiểu lên 22.23.4
Cảnh báo rủi ro cao: Các phiên bản Node 20, 23, và 25 đã kết thúc vòng đời hỗ trợ (EOL) và sẽ không nhận được bản vá bảo mật nào cho các CVE này. Nếu hệ thống vẫn đang hoạt động trên các phiên bản này, đội ngũ phát triển cần lên kế hoạch migrate (chuyển đổi) sang dòng LTS 22.x hoặc 24.x.
Bước 2: Hardening Proxy & Load Balancer (phòng thủ vòng ngoài)
Lớp vỏ bọc để bảo vệ Microservices Node.js trên VPS là tầng Reverse Proxy (thường là Nginx, HAProxy hoặc Traefik). Việc cấu hình Nginx Reverse Proxy an toàn chính là chốt chặn hứng traffic từ Internet và lọc bỏ các request độc hại trước khi đẩy vào ứng dụng.
Cấu hình Nginx ép Node.js listen an toàn
Lỗi cấu hình thường gặp của nhiều developer là để ứng dụng Node.js lắng nghe trên địa chỉ 0.0.0.0, phơi bày trực tiếp port nội bộ ra Internet. Hãy cấu hình code Node.js chỉ listen trên 127.0.0.1 (localhost). Sau đó, dùng Nginx làm nhiệm vụ chấm dứt kết nối TLS (TLS termination) và chuyển tiếp request.
Đồng thời, chúng ta cần chặn các request sử dụng Content-Encoding không xác định vào body (nhằm phòng chống lỗi Brotli RCE qua request). Dưới đây là đoạn cấu hình Nginx tối ưu:
# Map để kiểm soát header Content-Encoding
map $http_content_encoding $ce_rejected {
    default   1;
    ""        0;
    identity  0;
    gzip      0;
}

# Catch-all server để drop kết nối có Host header phi chuẩn
server {
    listen 80 default_server;
    listen 443 ssl default_server;
    ssl_reject_handshake on;
    return 444; # Đóng kết nối không trả về response
}

server {
    listen 443 ssl;
    server_name api.yourdomain.com;

    # Giới hạn kích thước để chống DoS
    client_max_body_size 2m;

    # Từ chối request nếu Content-Encoding không nằm trong danh sách cho phép
    if ($ce_rejected) {
        return 415;
    }

    location / {
        proxy_pass http://127.0.0.1:3000;
        proxy_http_version 1.1;
        proxy_set_header Connection "";

        # Cấu hình chuẩn hóa Header
        proxy_set_header Host $host;
        proxy_set_header X-Real-IP $remote_addr;
        proxy_set_header X-Forwarded-For $remote_addr;
        proxy_set_header X-Forwarded-Proto $scheme;

        # Xóa các header giả mạo từ phía client
        proxy_set_header Forwarded "";
        proxy_set_header X-Original-URL "";
    }
}
Chuẩn hóa Header: Không forward mù quáng X-Forwarded-For
Trong đoạn cấu hình trên, điểm quan trọng là dòng proxy_set_header X-Forwarded-For $remote_addr;. Nhiều tài liệu tham khảo dùng $proxy_add_x_forwarded_for, điều này tiềm ẩn rủi ro vì nó nối thêm IP vào chuỗi mà client tự gửi lên. Kẻ tấn công có thể truyền vào header X-Forwarded-For: 127.0.0.1 để qua mặt các cơ chế chặn rate-limit hoặc giả lập nguồn gốc nội bộ.
Bằng cách ghi đè bằng $remote_addr, Nginx sẽ xóa sạch thông tin client tự tạo và chỉ ghi nhận IP thực tế vừa thiết lập kết nối TCP với máy chủ. Ở phía code Node.js (ví dụ Express), chỉ kích hoạt cấu hình app.set('trust proxy', 'loopback'), không set bằng true để tránh việc ứng dụng tin tưởng sai nguồn IP.
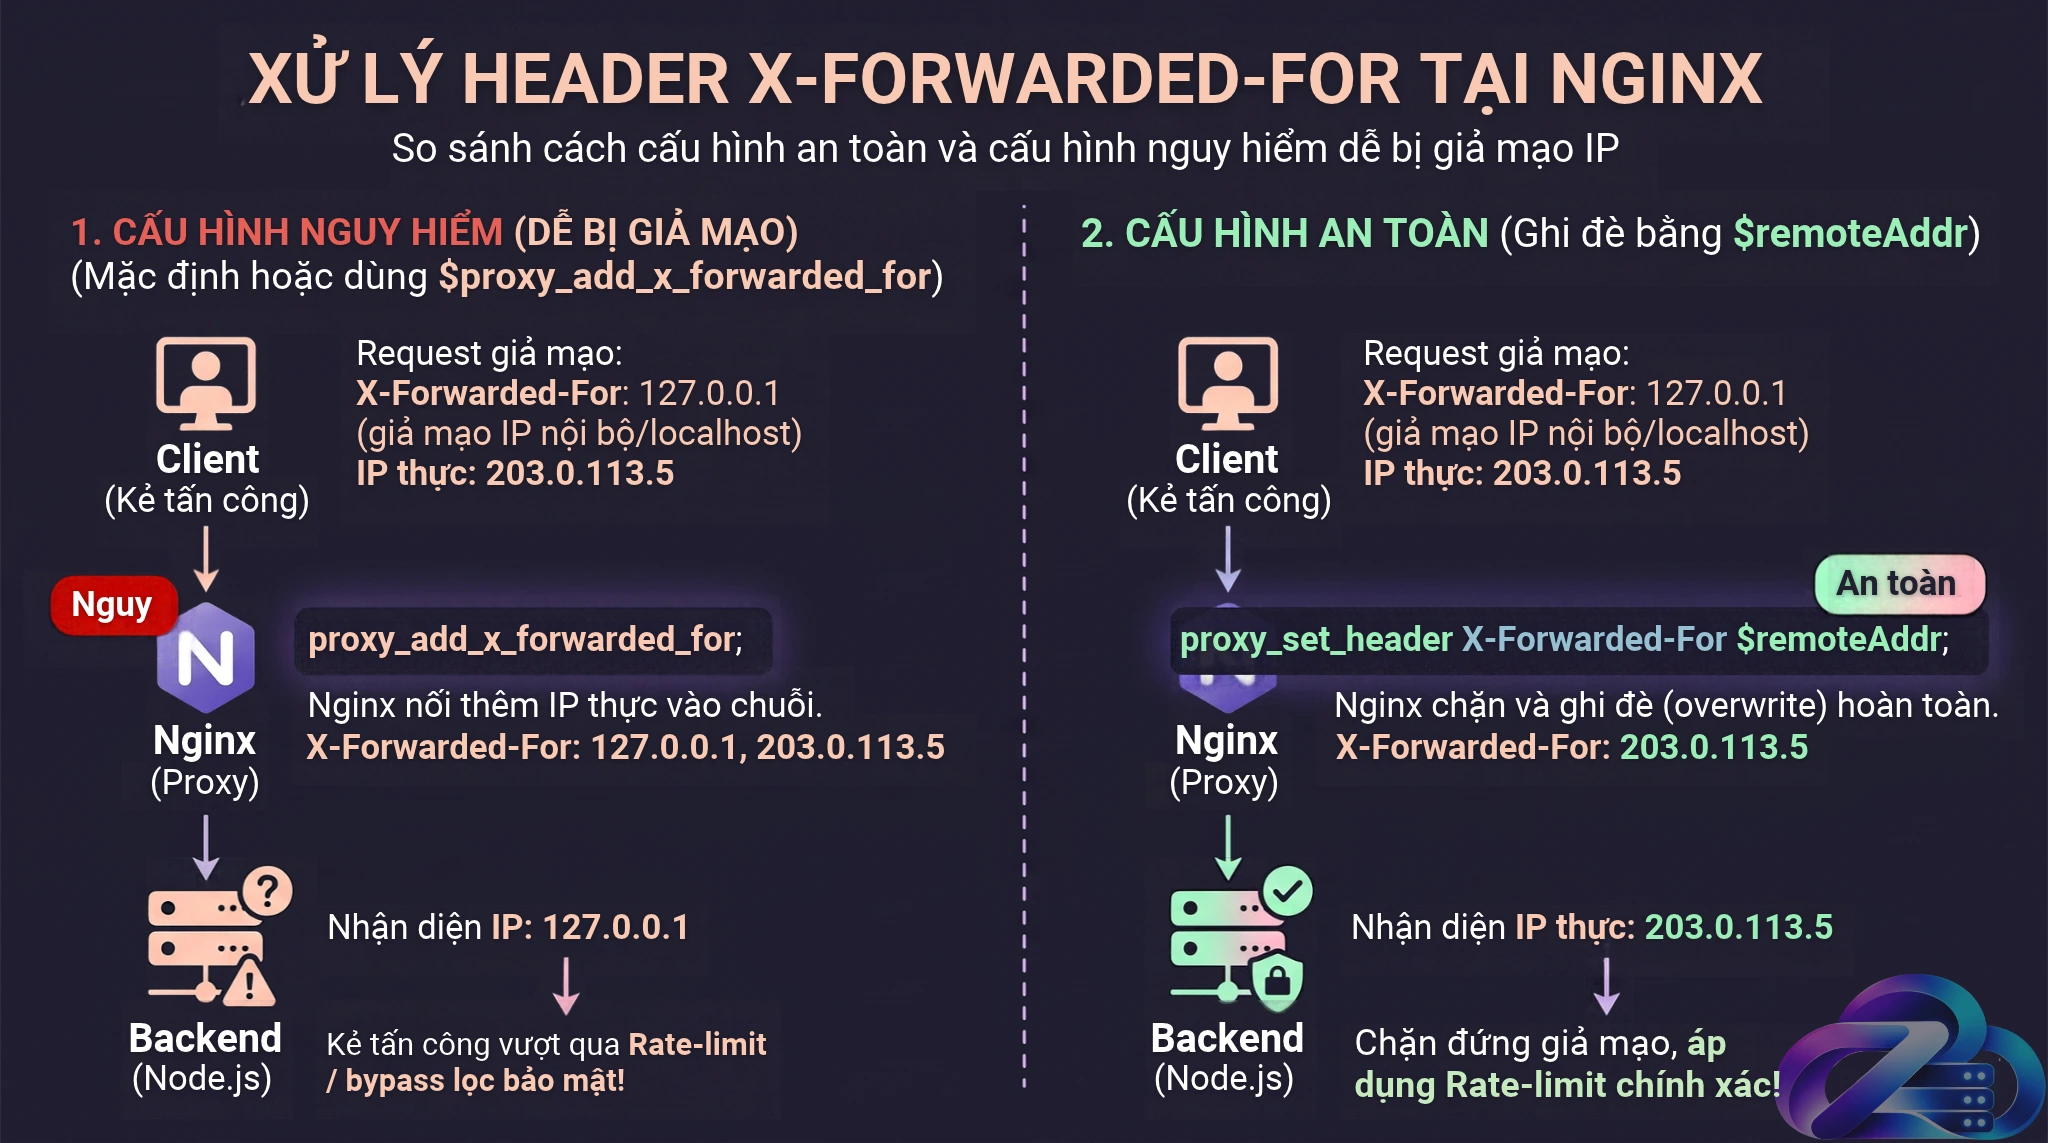
Cơ chế chuẩn hóa header tại tầng Proxy giúp triệt tiêu rủi ro giả mạo IP nguồn từ phía client.
Bước 3: Gia cố mạng VPS với nftables/ufw (phòng thủ vòng trong)
Ngay cả khi proxy đã lọc traffic đi vào (Ingress), bạn vẫn cần kiểm soát nghiêm ngặt chiều dữ liệu đi ra (Egress). Tương tự như tư duy bảo mật VPS Linux với UFW, Fail2Ban và Hardening SSH, nếu code Node.js dính lỗi logic dẫn đến SSRF, firewall hệ điều hành (nftables) sẽ là chốt chặn ngăn tiến trình gọi đến các dải mạng nhạy cảm.
Nguyên tắc Default Deny và chặn outbound
Công cụ nftables mang lại hiệu năng cao và cú pháp mạch lạc hơn so với iptables cũ. Mục tiêu là cho phép ứng dụng Node.js giao tiếp ra ngoài Internet bình thường, nhưng cấm việc gọi ngược vào mạng LAN, loopback (trừ các port database được phép), hay các dải IP private (RFC 1918) và IPv6 Local.
Bạn có thể tham khảo file cấu hình nftables sau đây (áp dụng cho tiến trình Node.js chạy dưới user riêng, ví dụ UID 1001):
table inet node_guard {
  # Định nghĩa các dải IPv4 nội bộ cần cấm
  set deny4 { type ipv4_addr; flags interval; elements = {
      0.0.0.0/8, 10.0.0.0/8, 100.64.0.0/10, 127.0.0.0/8, 169.254.0.0/16,
      172.16.0.0/12, 192.168.0.0/16, 198.18.0.0/15, 224.0.0.0/3 }
  }

  # Định nghĩa các dải IPv6 nội bộ cần cấm
  set deny6 { type ipv6_addr; flags interval; elements = {
      ::1/128, fc00::/7, fe80::/10 }
  }

  chain app_out {
    type filter hook output priority 0; policy accept;

    # Chỉ áp dụng rule này cho user chạy Node.js
    meta skuid != 1001 return

    ct state established,related accept

    # Cho phép gọi DNS
    ip daddr 127.0.0.53 meta l4proto { tcp, udp } th dport 53 accept

    # Cho phép gọi database nội bộ (ví dụ Redis 6379, Postgres 5432)
    ip daddr 127.0.0.1 tcp dport { 5432, 6379 } accept

    # Drop và ghi log nếu cố tình gọi vào dải private / loopback khác
    ip daddr @deny4 limit rate 5/minute log prefix "node-egress-drop: "
    ip daddr @deny4 reject

    ip6 daddr @deny6 limit rate 5/minute log prefix "node-egress-v6-drop: "
    ip6 daddr @deny6 reject
  }
}
Khóa đường gọi tới Cloud Metadata (169.254.169.254)
Trong cấu hình trên, địa chỉ 169.254.0.0/16 đã được đưa vào danh sách đen. Đây là điểm nhạy cảm trên các môi trường VPS Cloud (AWS, GCP, Azure, DigitalOcean). Địa chỉ 169.254.169.254 lưu trữ toàn bộ metadata của server, bao gồm cả access token, private key và thông tin hạ tầng.
Nếu tính năng webhook của Node.js bị khai thác SSRF, hacker sẽ điều hướng request gọi thẳng vào URL này, kéo token quản trị về máy chúng. Lệnh reject từ nftables sẽ cắt đứt đường tấn công này ngay tại cấp độ Kernel Linux.
Bước 4: Viết code Webhook an toàn với Fetch API và Undici Dispatcher
Lớp phòng thủ sâu bên trong để bảo vệ Microservices Node.js trên VPS nằm ở tư duy viết code xử lý dữ liệu đầu ra (outbound request). Các thư viện HTTP cũ hoặc việc tự code logic chặn SSRF thủ công thường dễ phát sinh lỗi do không quản lý được các cơ chế chuyển hướng (redirect) hoặc các kỹ thuật che giấu qua IPv4-mapped IPv6.
Tiêu chuẩn lập trình hiện đại là sử dụng fetch API toàn cục (dựa trên thư viện Undici). Bằng cách can thiệp thẳng vào quá trình phân giải DNS thông qua custom Dispatcher, chúng ta chặn đứng rủi ro từ gốc.
Chặn DNS Rebinding và dải IPv6 dị thường với Lookup Hook
Kỹ thuật DNS Rebinding cho phép hacker đăng ký một tên miền hợp lệ, lúc kiểm tra thì trả về IP sạch, nhưng ngay khoảnh khắc lệnh fetch() được thực thi, DNS lại trỏ về IP nội bộ.
Để giải quyết vấn đề này, Undici cho phép cấu hình kiểm tra địa chỉ IP ngay bên trong hook lookup, khoảnh khắc trước khi kết nối TCP được thiết lập. Lưu ý, bạn cần xử lý cả các dải IPv6 và chuỗi IPv4-mapped IPv6 (ví dụ: ::ffff:127.0.0.1).
import { Agent } from 'undici';
import dns from 'node:dns/promises';
import net from 'node:net';

// 1. Thiết lập danh sách Subnet bị cấm (Bao gồm IPv4 và IPv6)
const denyList = new net.BlockList();
const privateIPv4 = [
    '0.0.0.0/8', '10.0.0.0/8', '127.0.0.0/8',
    '169.254.0.0/16', '172.16.0.0/12', '192.168.0.0/16'
];
const privateIPv6 = ['::1/128', 'fc00::/7', 'fe80::/10'];

privateIPv4.forEach(cidr => denyList.addSubnet(cidr.split('/')[0], Number(cidr.split('/')[1]), 'ipv4'));
privateIPv6.forEach(cidr => denyList.addSubnet(cidr.split('/')[0], Number(cidr.split('/')[1]), 'ipv6'));

// 2. Tạo custom Agent can thiệp vào phân giải DNS
const ssrfSafeAgent = new Agent({
    connect: {
        lookup: async (hostname, options, callback) => {
            try {
                const addresses = await dns.lookup(hostname, { all: true, ...options });

                for (const addr of addresses) {
                    let checkIp = addr.address;
                    let family = addr.family === 6 ? 'ipv6' : 'ipv4';

                    // Bóc tách IPv4-mapped IPv6 (VD: ::ffff:127.0.0.1)
                    if (family === 'ipv6' && checkIp.startsWith('::ffff:')) {
                        checkIp = checkIp.substring(7);
                        family = 'ipv4';
                    }

                    if (denyList.check(checkIp, family)) {
                        return callback(new Error(`SSRF Blocked: Từ chối truy cập IP nội bộ (${checkIp})`), null);
                    }
                }
                callback(null, addresses);
            } catch (err) {
                callback(err, null);
            }
        }
    }
});

export async function secureWebhook(targetUrl, payload) {
    const url = new URL(targetUrl); // Tự động chuẩn hóa IP dị dạng
    if (url.protocol !== 'https:') throw new Error('Hệ thống yêu cầu HTTPS');

    const response = await fetch(url, {
        method: 'POST',
        body: JSON.stringify(payload),
        headers: { 'Content-Type': 'application/json' },
        dispatcher: ssrfSafeAgent,
        redirect: 'manual' // Ngăn tự động follow redirect
    });

    return response.status;
}
Lưu ý về Redirect: Cấu hình redirect: 'manual' giúp hệ thống chặn tự động chuyển hướng vào các IP nguy hiểm. Tuy nhiên, nếu nghiệp vụ của bạn bắt buộc phải đi theo redirect, developer cần tự viết vòng lặp xử lý header Location, bóc tách URL mới và chạy lại toàn bộ quy trình resolve DNS và check BlockList cho từng bước nhảy (hop).
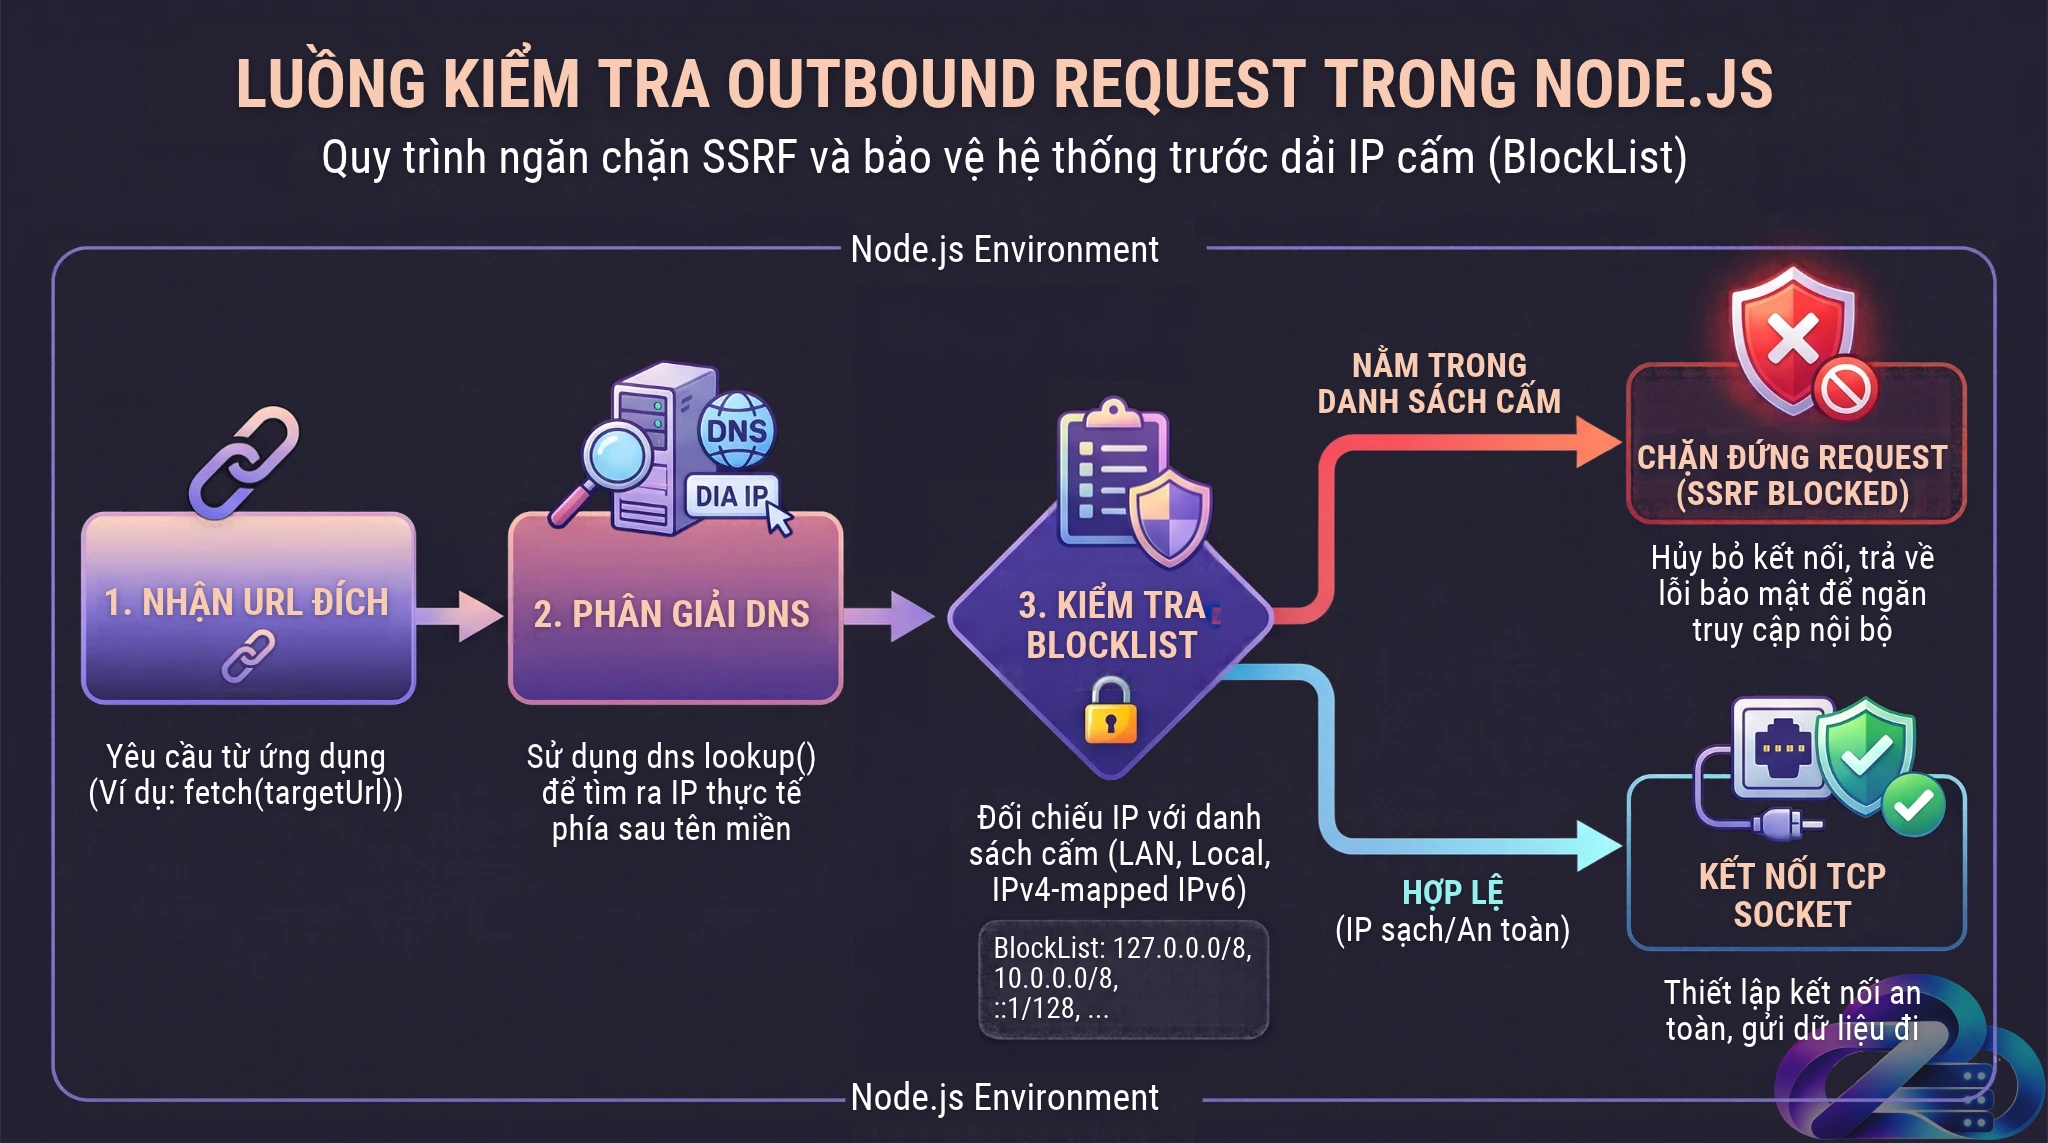
Kiểm soát phân giải DNS ngay tại tầng ứng dụng giúp chặn đứng các nỗ lực tấn công SSRF từ gốc.
Tip cho Developer: Sử dụng thư viện Anti-SSRF chuyên dụng
Việc tự duy trì (maintain) logic chặn SSRF thủ công đôi khi khó bao quát các trường hợp ngoại lệ phức tạp như Unicode homoglyphs hay Protocol Smuggling. Các dự án Node.js hiện đại thường ưu tiên tích hợp các thư viện bảo mật chống SSRF chuyên dụng.
Các công cụ như ssrf-agent-guard hoặc dssrf cho phép tạo một Agent an toàn chỉ với vài dòng code cơ bản. Chúng tương thích mượt mà với cả Axios và Fetch (Undici) mà không yêu cầu developer phải tự cấu hình net.BlockList hay quản lý vòng lặp DNS, giúp tiết kiệm thời gian vận hành đáng kể.
Kết luận
Việc bảo vệ Microservices Node.js trên VPS là một chuỗi tác vụ mang tính kế thừa từ thấp lên cao. Lớp Firewall (nftables) chặn luồng mạng độc hại ở tầng Kernel. Lớp Proxy (Nginx) sàng lọc, chuẩn hóa thông tin và drop các request mờ ám. Cuối cùng, tầng Code và Runtime (Node.js) đóng vai trò quyết định sự an toàn của logic xử lý.
Hãy đối chiếu với Checklist vận hành sau cho hệ thống của bạn:
- [ ] Xác minh phiên bản thực sự đang nạp trong RAM (
/proc/PID/exe) đạt mốc 22.23.4 / 24.22.1 / 26.12.1. - [ ] Đã cấu hình PM2/Docker trỏ vào đúng đường dẫn binary mới và khởi động lại.
- [ ] Thiết lập Nginx ghi đè
X-Forwarded-Forbằng$remote_addrthay vì nối thêm chuỗi. - [ ] Kích hoạt luật
nftableschặn truy cập 169.254.169.254 và các dải mạng LAN/IPv6 Local đối với user chạy Node.js. - [ ] Nâng cấp code Webhook sang
fetchkết hợp với Custom Dispatcher hoặc thư viện Anti-SSRF chuyên dụng, xử lý triệt để IPv4-mapped IPv6 và bài toán Redirect.
Tài liệu tham khảo
Mọi người cũng xem
SOCKS5 Proxy nội bộ: Đóng băng Outbound traffic CI/CD chống rò rỉ secret
Bạn vừa hoàn tất việc thiết lập Private Registry (nếu chưa, bạn có thể tham khảo tài liệu về hướng dẫn build Private Package Registry trên VPS để ngăn chặn tấn công Supply Chain), cấu hình phân quyền IAM cẩn thận và tự tin rằng vòng đời phát triển phần mềm của mình đã được […]
Thiết lập WAF trên VPS: Chặn đứng PHP2Shell và React RCE
Đang yên đang lành, rạng sáng cuối tuần, hệ thống monitor của bạn bỗng báo đỏ rực. Hàng loạt process PHP-FPM spawn mất kiểm soát, CPU máy chủ chạm đỉnh 100%. Bạn vội vàng SSH vào kiểm tra (trong trường hợp server quá tải không thể truy cập, bạn có thể tham khảo hướng dẫn […]
Cấu hình Egress Proxy trên VPS: Ngăn chặn AI Agent tuồn dữ liệu với kiến trúc mạng hiện đại (2026)
Ngồi soi log màn hình vào lúc rạng sáng, một developer phát hiện luồng traffic lạ đang âm thầm đóng gói dữ liệu từ session memory (bộ nhớ phiên) và gửi thẳng ra một endpoint không xác định. Cảm giác toát mồ hôi hột này đang trở nên quen thuộc khi cộng đồng kỹ sư […]
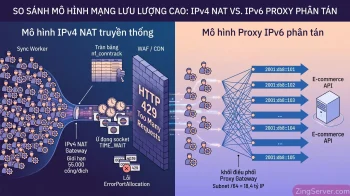
Giải pháp dùng Proxy IPv6 phân tán request API E-commerce chống nghẽn mạng
Đúng 0h00 mùa Mega Sale, hàng vạn webhook đơn hàng và các tiến trình đồng bộ tồn kho (inventory sync) bắt đầu dội về hệ thống của bạn. Chỉ sau vài phút, màn hình giám sát đỏ rực: hàng loạt worker báo lỗi HTTP 429 Too Many Requests, các truy vấn GraphQL bị từ chối […]
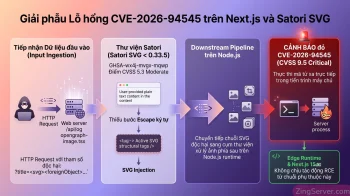
Cấu hình Nginx Reverse Proxy chặn RCE Next.js (CVE-2026-94545)
Hệ thống sau khi hoàn tất cài đặt Next.js SSR trên VPS Ubuntu kèm Redis đang vận hành ổn định thì nhận được thông báo khẩn cấp từ Vercel về lỗ hổng thực thi mã từ xa CVE-2026-94545 (GHSA-vcvr-r3jv-pc5j, điểm CVSS 9.5) công bố ngày 22/09/2026 trên Next.js từ phiên bản 16.2.0 đến 16.3.5. Lý […]
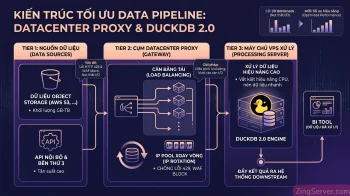
DuckDB 2.0 trên VPS: Giải bài toán nghẽn cổ chai cho Data Pipeline bằng Datacenter Proxy
Việc bưng một khối lượng dữ liệu khổng lồ (hàng trăm GB đến hàng TB) từ AWS S3, Object Storage hay các API nội bộ về máy chủ để xử lý luôn là một bài toán hóc búa với bất kỳ Data Engineer nào. Thực tế triển khai thường rất phũ phàng: bạn mở bảng […]


