



Cách bảo vệ VPS của bạn khỏi lỗ hổng Dirty COW trên Linux
Bất kì máy chủ nào cũng có thể xảy ra những lỗi nhất định. Và VPS Linux cũng khó tránh khỏi điều này. Một trong những lỗi phổ biến mà chúng tôi muốn đề cập dưới đây chính là Dirty COW.
Lỗ hổng Dirty COW là gì?
Dirty COW là một lỗ hổng bảo mật trên nhân của Linux. Nó ảnh hưởng đến tất cả các hệ điều hành dựa trên Linux. Dirty COW đã tồn tại khá lâu ít nhất là từ năm 2007, nhưng lỗi này được phát hiện đầu tiên vào năm 2016, và COW nghĩa là copy-on-write. Đại đa số các máy chủ đều có nguy cơ bị tấn công bởi lỗ hổng này. Dirty COW thuộc dạng lỗ hổng leo thang đặc quyền, cho phép hacker có 1 tài khoản user (với quyền hạn chế) tấn công để chuyển thành quyền quản trị (admin). Hay nói cách khác nó là lỗi trong Linux Kernel, cho phép một local user lấy được quyền của root user.
Dirty COW là lỗi trong hạt nhân của Linux
Trong các cuộc tấn công, lỗ hổng này có thể được kết hợp với một số dạng lỗi phổ biến như SQL injection, Buffer Overflow,… Mục đích là để kiểm soát toàn bộ hệ thống của máy chủ với quyền quản trị cao nhất (root, system). Cho đến nay lỗ hổng bảo mật này vẫn chưa được vá hoàn toàn và hiện tại vẫn có thể bị khai thác một cách dễ dàng. Lỗi này xảy ra có nghĩa là một người dùng thông thường không có đặc quyền trên máy chủ của bạn có thể có quyền truy cập vào bất kỳ tệp nào họ có thể đọc. Và từ đó có thể tăng đặc quyền của họ trên hệ thống.
Cách kiểm tra lỗ hổng Dirty COW
Trên Ubuntu/Debian
Để tìm hiểu xem máy chủ của bạn có bị ảnh hưởng hay không, hãy kiểm tra phiên bản hạt nhân của bạn.
# uname -rv
Bạn sẽ thấy đầu ra như thế này:
4.4.0-42-generic #62-Ubuntu SMP Fri Oct 7 23:11:45 UTC 2016
Nếu phiên bản của bạn cũ hơn phiên bản sau, bạn đã gặp phải lỗi hổng Dirty COW:
- 4.8.0-26.28 cho Ubuntu 16.10
- 4.4.0-45.66 cho Ubuntu 16.04 LTS
- 3.13.0-100.147 cho Ubuntu 14.04 LTS
- 3.2.0-113.155 cho Ubuntu 12.04 LTS
- 3.16.36-1+deb8u2 cho Debian 8
- 3.2.82-1 cho Debian 7
- 4.7.8-1 cho Debian không ổn định
Trên CentOS
Một số phiên bản của CentOS có thể sử dụng RHEL để kiểm tra lỗ hổng máy chủ của bạn. Để dùng thử, trước tiên hãy tải xuống tập lệnh tại đây.
wget https://access.redhat.com/sites/default/files/rh-cve-2016-5195_1.sh
Sau đó chạy nó với bash:
bash rh-cve-2016-5195_1.sh
Nếu bạn dễ bị dính lỗi này, bạn sẽ thấy đầu ra như thế này:
Your kernel is 3.10.0-327.36.1.el7.x86_64 which IS vulnerable.
Red Hat recommends that you update your kernel. Alternatively, you can apply partial
mitigation described at https://access.redhat.com/security/vulnerabilities/2706661 .
Cách bảo vệ máy chủ của bạn khỏi lỗi Dirty Cow
Nếu máy chủ của bạn được định cấu hình để cập nhật phần mềm tự động, thì máy chủ đó đã cài đặt bản vá mới. Nhưng để các bản cập nhật đã cài đặt có hiệu lực, bạn sẽ phải khởi động lại máy chủ. Hầu hết các máy chủ trực tiếp đều vô hiệu hóa cập nhật tự động do sợ lộn xộn. Trong những trường hợp như vậy, bạn phải cập nhật hệ điều hành lên phiên bản bảo mật theo cách thủ công. Tuy nhiên cách khắc phục ngay lập tức đó là cập nhật phần mềm trong máy chủ của bạn.
Cập nhật phần mềm là biện pháp để tránh khỏi Dirty COW
Hướng dẫn cập nhật phần mềm trên Ubuntu/Debian
Cập nhật và nâng cấp các gói của bạn bằng apt-get.
# sudo apt-get update && sudo apt-get dist-upgrade
Bạn có thể cập nhật tất cả các gói của mình trên CentOS 5, 6 và 7 bằng sudo yum update. Nhưng nếu bạn chỉ muốn cập nhật kernel để giải quyết lỗi này, hãy chạy:
sudo yum update kernel
Cuối cùng, trên tất cả các bản phân phối, bạn sẽ cần khởi động lại máy chủ của mình để áp dụng các thay đổi.
# sudo reboot
*Lưu ý: Mặc dù có những cách khắc phục khác nhau nhưng vẫn nên đảm bảo cập nhật máy chủ Linux của bạn để luôn bảo vệ khỏi lỗi Dirty COW. Đối với Centos hiện tại vẫn đang cập nhật cách khắc phục lỗi này.
Đây là một lỗ hổng zero-day và khó phát hiện ra tấn công. Vì vậy, việc bảo mật máy chủ của bạn ngay lập tức là rất quan trọng để tránh bị hack. Nếu bạn muốn biết cách sử dụng và bảo mật máy chủ của mình tốt nhất hãy truy cập ngay ZiOCloud.com. Chúng tôi luôn ở đây 24/7 và sẵn sàng giải đáp mọi thắc mắc của bạn!

Mọi người cũng xem
8 lệnh tốt nhất để xem tệp trong Linux
Trong Linux nội dung của các tệp có thể được xem từ thiết bị đầu cuối và GUI – Giao diện đồ họa người dùng (nếu được phân phối hỗ trợ). Các lệnh khác nhau, chẳng hạn như cat, nano và gedit, cho phép bạn xem nội dung của tệp. Điều này hiệu quả và tiết kiệm thời gian hơn so với việc người dùng không phải điều hướng đến thư mục để mở tệp và xem nội dung của nó. Blog về Linux này sẽ đề cập đến 8 cách tốt nhất để xem tệp trong Linux bằng các tiện ích dòng lệnh.
Cách cài đặt Composer trên Ubuntu
Composer là một công cụ quản lý các gói mã nguồn mở, được MIT cấp phép dành cho PHP, hướng ứng dụng. Nó thiết lập một dự án được tạo bằng ngôn ngữ lập trình PHP bằng cách tải các phần phụ thuộc khác nhau cần thiết. Composer đơn giản hóa việc quản lý gói và cho phép bạn tích hợp các thư viện bên ngoài vào dự án của mình một cách dễ dàng. Hướng dẫn này sẽ chỉ cho bạn cách cài đặt Composer trên hệ điều hành Ubuntu 22.04 và cho phép bạn tận dụng tối đa các tính năng mạnh mẽ của nó.
Cách chuyển đổi người dùng (Switch User) trong Ubuntu
Linux là một hệ điều hành mạnh mẽ và linh hoạt, cho phép nhiều người dùng sử dụng một hệ thống bằng cách tạo các tài khoản người dùng cá nhân riêng biệt. Ngoài ra, trong các bản phân phối Linux, người dùng có thể chuyển đổi giữa các tài khoản người dùng khác nhau mà không cần cài đặt và thoát khỏi hệ thống mà vẫn duy trì tính bảo mật và quyền riêng tư. Do đó, nếu cần bạn có thể chuyển sang các tài khoản người dùng khác nhau cho các mục đích khác nhau và thực thi các lệnh với sự cho phép của người dùng Root hoặc quyền của các tài khoản người dùng khác. Để chuyển sang các tài khoản người dùng khác, bạn cần biết mật khẩu và tên người dùng của tài khoản người dùng kia. Như bạn đã biết, người dùng Root có toàn quyền quản lý máy chủ Linux nên người dùng Root có thể dễ dàng chuyển sang tài khoản người dùng mà không cần nhập mật khẩu.Trong bài viết này, ZingServer sẽ cùng các bạn tìm hiểu cách chuyển đổi người dùng trong Ubuntu thông qua thiết bị đầu cuối Terminal và GUI.
Cách cài đặt Pip trên Ubuntu
Không sai khi nói rằng cài đặt Pip trên Ubuntu thực sự cần thiết đối với những người có liên quan đến máy ảo ở bất kỳ mức độ nào. Pip cho phép bạn cài đặt các gói phần mềm được viết bằng ngôn ngữ lập trình Python. Trong hướng dẫn này, chúng ta sẽ tìm hiểu cách cài đặt Pip trên Ubuntu bằng Python 2 và Python 3. Ngoài ra, hướng dẫn này cũng sẽ giải thích cách bạn có thể cài đặt gói Pip và cách sử dụng nó. Nhưng trước tiên, hãy cùng làm quen với định nghĩa, chức năng và tính năng chính xác của nó.
Cách cài đặt Fail2Ban để bảo mật máy chủ Linux
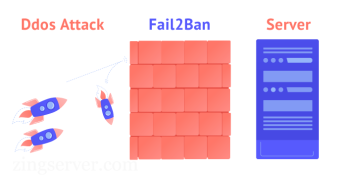
Không còn nghi ngờ gì nữa, bảo mật là yếu tố quan trọng nhất đối với tất cả người dùng đang hoạt động trên Internet. Một trong những phần mềm tốt nhất để bảo vệ và bảo mật máy chủ Linux trước các cuộc tấn công và đe dọa là Fail2Ban. Bằng cách kích hoạt phần mềm này và đặt các quy tắc cụ thể, bạn có thể chặn các địa chỉ nguồn cố xâm nhập và truy cập thông tin nhạy cảm của mình. Mặc dù cấu hình tường lửa mạnh là một cách hiệu quả để bảo mật máy chủ Linux, nhưng tốt hơn hết bạn nên cài đặt và định cấu hình phần mềm Fail2Ban như một phần bổ sung cho tường lửa để chúng có thể hoàn thiện và cải thiện hiệu suất của nhau. Trong bài viết này, chúng tôi sẽ giới thiệu với bạn về Fail2Ban và hướng dẫn bạn cách cài đặt nó trên máy chủ Linux. Hãy cùng theo dõi!
Cách đặt lại MySQL Root Password trong Linux và Windows
MySQL là hệ thống quản lý cơ sở dữ liệu nguồn mở bao gồm các tính năng tiên tiến, công cụ quản lý và hỗ trợ kỹ thuật. Mặc dù máy chủ không yêu cầu mật khẩu để kết nối với quyền root nếu bạn chưa đặt root password trên cơ sở dữ liệu MySQL của mình, nhưng việc không gán mật khẩu root sẽ không an toàn. Để tiếp tục thực hiện các chức năng và nhiệm vụ cấp cao nhất, bạn cần biết root password (mật khẩu gốc) của mình. Rõ ràng, cơ sở dữ liệu phổ biến nhất này có root password và nếu bạn quên root password hãy cùng chúng tôi tham khảo bài viết này để tìm hiểu về cách đặt lại MySQL Root Password trong Linux và Windows.


